Microsoft выявила USB-червя Crypto Clipper, похищающего криптовалюту через буфер обмена и сеть Tor
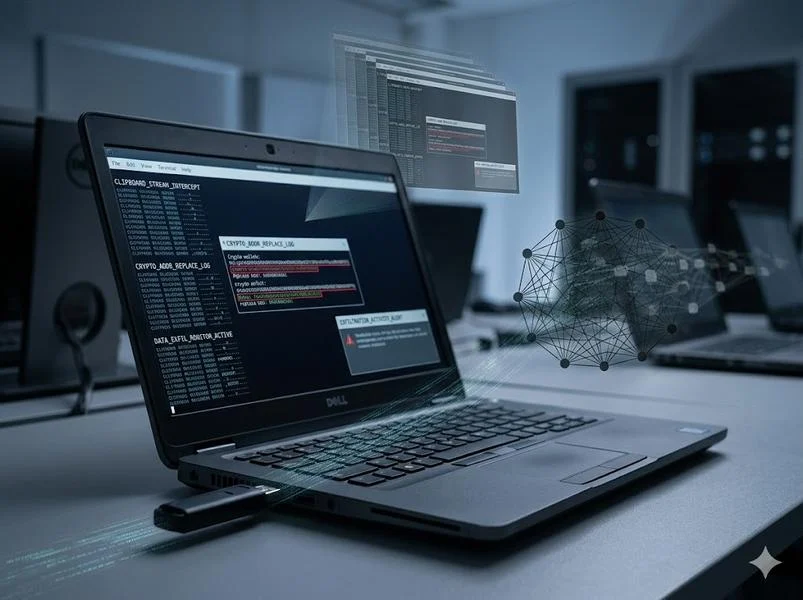
Изображение сгенерировано: Nano Banana
Корпорация Microsoft предупредила об обнаружении изощренного самораспространяющегося вредоносного ПО Crypto Clipper. Этот зловред, атакующий пользователей через зараженные USB-накопители, специализируется на хищении конфиденциальной криптовалютной информации, включая мнемонические фразы и адреса кошельков.
Алгоритм заражения базируется на использовании LNK-файлов (ярлыков), размещенных на внешних носителях. В момент подключения инфицированного USB-устройства запускается скрытый процесс, который проверяет наличие вредоносного компонента в системе и при необходимости скачивает его. Для обхода систем безопасности программа задействует анонимную сеть Tor [система маршрутизации трафика через цепочку узлов для маскировки реального IP-адреса] и протокол SOCKS5 для безопасной передачи данных.
Фундаментальное отличие Crypto Clipper — отказ от классических серверов управления (C2). Использование локального Tor-клиента позволяет атакующим действовать скрытно, максимально затрудняя обнаружение каналов связи и выявление злоумышленников.
Попав в систему, вредоносное ПО переходит в режим постоянного мониторинга буфера обмена. Как только в него копируются данные, напоминающие криптовалютные адреса или сид-фразы, программа мгновенно перехватывает их и переправляет на сервер хакеров. Дополнительно реализована функция скрытого захвата экрана: каждые 10 секунд делается серия из пяти скриншотов, позволяющая злоумышленникам отслеживать действия жертвы.
Crypto Clipper обладает функционалом подмены адресов: программа автоматически заменяет скопированный кошелек отправителя на реквизиты атакующих, что приводит к безвозвратной потере средств при выполнении транзакций.
Специалисты Microsoft отмечают, что для маскировки вредоносные файлы на USB-носителях имитируют легитимное ПО, что значительно снижает бдительность владельцев. Высокая опасность данной угрозы обусловлена сочетанием возможностей шпионского софта и инструментов для удаленного администрирования.
Защитные системы Microsoft Defender эффективно распознают угрозу, идентифицируя ее как Trojan:Win32/CryptoBandits.A, и блокируют подозрительные JavaScript-процессы или попытки несанкционированной передачи данных через curl.
Среди индикаторов компрометации (IoC) эксперты выделяют запуск подозрительных процессов скриптовыми движками, активацию локального прокси на порту 9050, а также нетипичную активность PowerShell, направленную на захват скриншотов или мониторинг буфера обмена.
Источник: iXBT
Похожие статьи
 Новый фильм Resident Evil стал триумфом и одной из лучших игровых адаптаций в истории с 97% на Rotten Tomatoes
 ChatGPT попрощается с GPT-5.5 уже 14 октября
 Опубликовано первое сравнение камер iPhone 18 Pro Max и Samsung Galaxy S26 Ultra
 Закат легенды: Emirates меняет гиганты Airbus A380 на более тесные Boeing 777X
 Turkish Airlines планирует приобрести 150 лайнеров Boeing 737 MAX
 Китайский телескоп FAST открыл уникальную систему из двух нейтронных звезд с орбитальным периодом 2,36 часа, которым суждено столкнуться через 82 миллиона лет
 Xiaomi выпустила в Европе ТВ-стик второго поколения с Google TV за 55 евро
 Эксперты прогнозируют скорый крах пузыря на рынке искусственного интеллекта