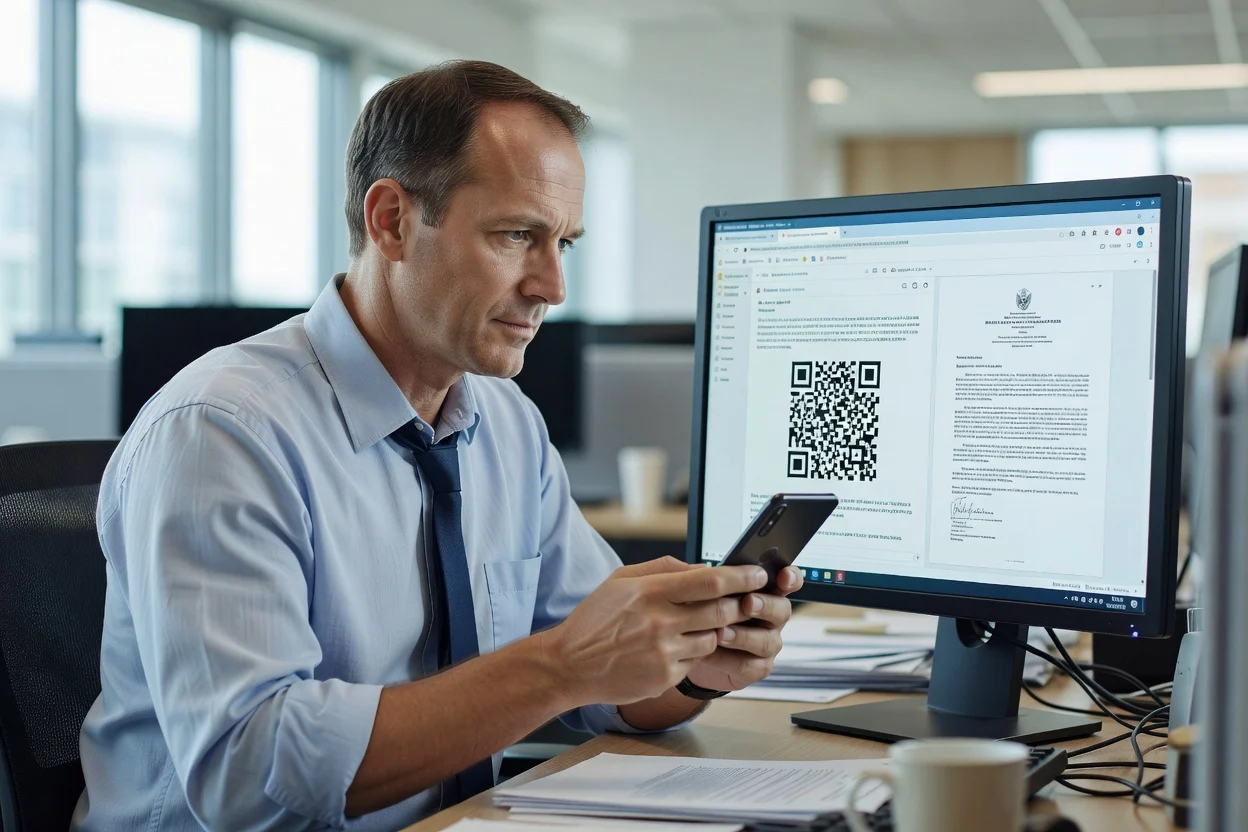
«Лаборатория Касперского» предупредила об атаках мошенников на корпоративную почту под видом госведомств
Источник изображения: ИИ Grok Imagine
Киберпреступники запустили масштабную кампанию фишинговых рассылок на рабочие email-адреса, маскируясь под сотрудников государственных инстанций. В фальшивых посланиях задействованы QR-коды, перенаправляющие пользователей на мошеннические ресурсы для хищения финансов и конфиденциальных платежных реквизитов. Начиная с 11 сентября, защитные алгоритмы «Лаборатории Касперского» пресекли распространение свыше 800 подобных инцидентов.
В текстах писем работников организаций запугивают грядущими инспекциями или острой необходимостью срочно предоставить отчетность. Авторы утверждают, будто нужная документация уже направлена курьерской службой. Для ознакомления с ней адресату предлагают навести камеру смартфона на интерактивный штрихкод, внедренный прямо в тело письма либо в прикрепленный PDF-документ.
Переход по ссылке приводит жертву на бутафорский портал логистической компании. Там человеку сообщают о мизерной пошлине, которую якобы необходимо погасить для вручения корреспонденции. Затем открывается фальшивый платежный шлюз, где доверчивого пользователя просят ввести реквизиты банковской карты: полный номер, период действия, защитный код CVC, ФИО владельца и привязанный телефонный номер.
Представители «Лаборатории Касперского» акцентируют внимание на том, что злоумышленники с ювелирной точностью воссоздают визуальный стиль госорганов и регистрируют доменные имена, почти неотличимые от подлинных правительственных ресурсов. Ключевая задача такой атаки — усыпить бдительность жертвы требованием незначительной оплаты параллельно с кражей конфиденциальных финансовых данных.
Эксперты настоятельно рекомендуют внимательно изучать домен отправителя и категорически избегать сканирования штрихкодов из подозрительных писем. При возникновении любых сомнений благоразумнее перепроверить сведения через официальные контакты ведомства. Категорически запрещено вводить банковские реквизиты на ресурсах, открывшихся посредством сканирования случайных QR-кодов.
Источник: iXBT
Похожие статьи
 Сравнение стоимости собственного сервера и облака в 2026 году: расчеты и цифры
 Google приостановила прием отчетов об уязвимостях из-за наплыва ИИ-спама
 Google объяснила ограничения Android-приложений на новых Chromebook с процессорами Intel
 Аудитория смартфонов Samsung достигла 1,2 миллиарда человек
 Плата расширения для четырех SSD в один слот PCIe появилась в Китае благодаря чипсету AMD B650
 Землю накрыла запоздавшая магнитная буря, но геошторм уже завершился
 Зеленский анонсировал создание украинского аналога Starlink
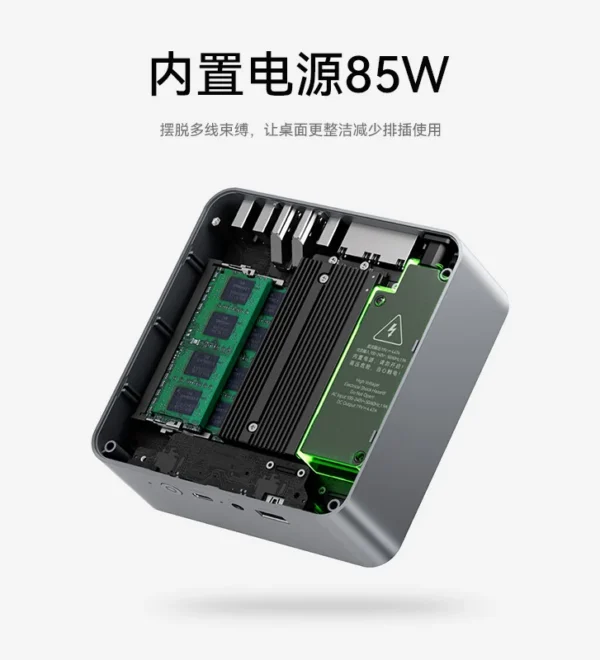 Представлен Beelink ZeroTech EQR5: тихий мини-ПК на Ryzen 5 5500U с двумя Ethernet и встроенным БП за 200 долларов