
Специалисты «Лаборатории Касперского» обнаружили новую уязвимость нулевого дня в операционной системе Windows. Об этом рассказала пресс-служба компании.
Уязвимость под номером CVE-2021-40449 была обнаружена в конце лета 2021 года, когда решения компании по кибербезопасности предотвратили серию атак с использованием эксплойта по повышению привилегий на нескольких серверах Microsoft Windows.
Ранее неизвестный эксплойт, только на первый взгляд похожий на уже знакомую уязвимость CVE-2016-3309, использовался совместно с новым вредоносным ПО MysterySnail в масштабных кампаниях кибершпионажа против IT-компаний, оборонных предприятий, а также военных и дипломатических организаций. Исследователи предполагают, что за атаками стоит кибергруппа IronHusky, действующая как минимум с 2012 года.
В настоящий момент уязвимость CVE-2021-40449 закрыта: исправление для неё выпущено 12 октября 2021 года. Эксперты «Лаборатории Касперского» рекомендует всем пользователям установить это обновление Windows как можно скорее.
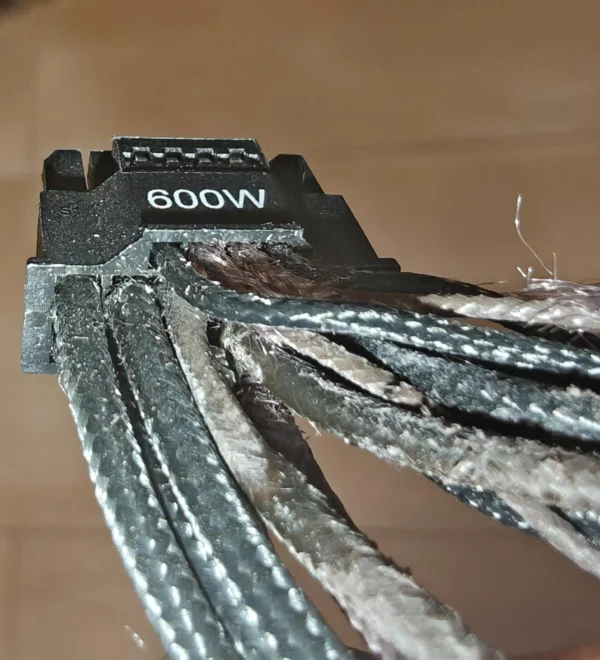 Блок питания за 500 евро не гарантирует безопасность видеокарт с разъёмом 12V-6×2: владелец двух RTX Pro 6000 вовремя заметил неисправность
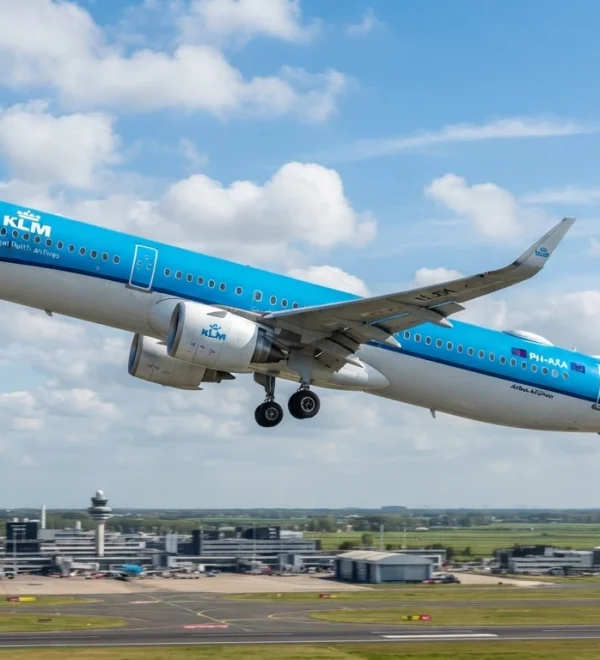 KLM отказывается от Airbus A320neo в пользу бразильских Embraer E195-E2
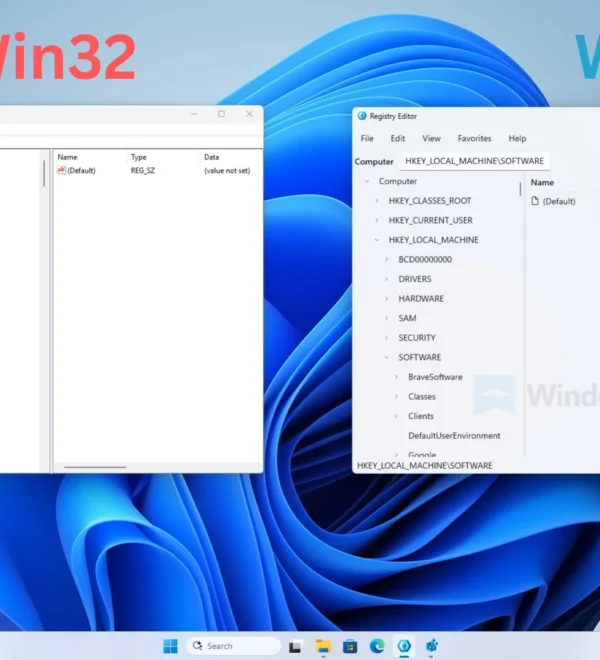 Microsoft впервые за три десятилетия обновит редактор реестра Windows
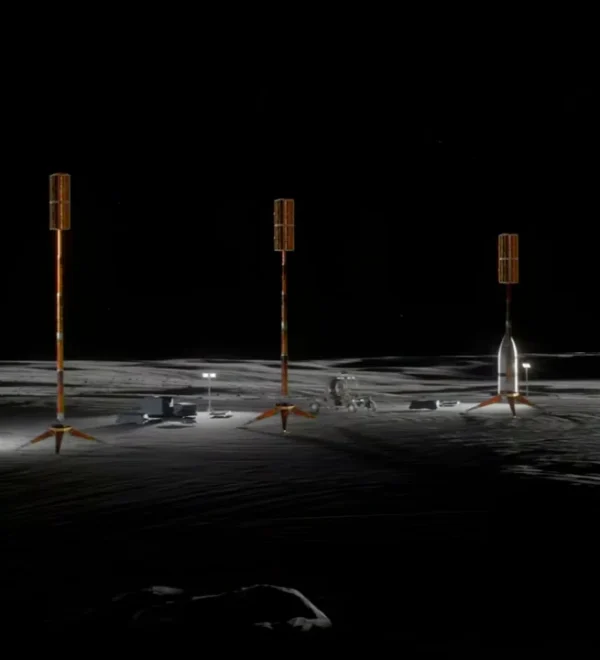 Ядерный ровер и вышка связи: NASA создает первую инфраструктурную сеть для лунной базы
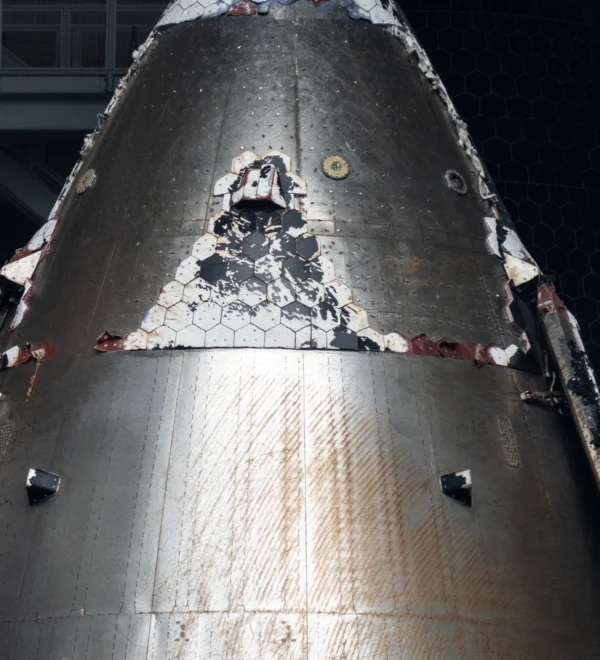 Доставленный по воде Starship S40 первым из космических кораблей попал в новый огромный ангар GigaBay
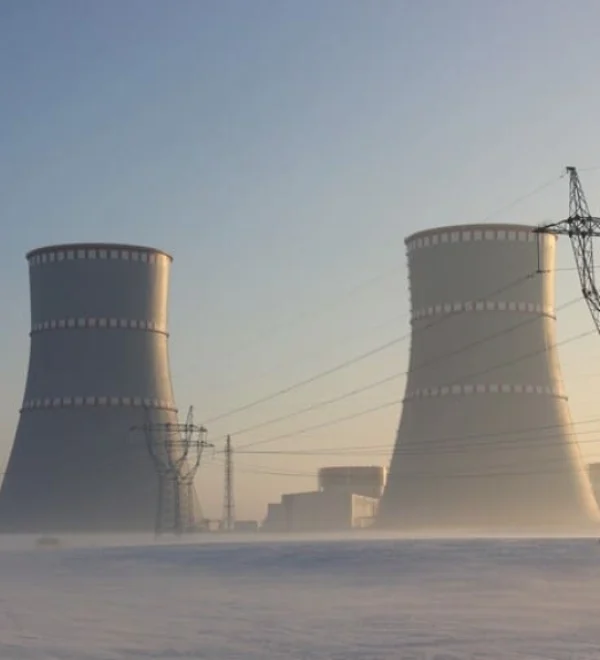 Построенная «Росатомом» Белорусская АЭС выработала 70 млрд кВт·ч электроэнергии
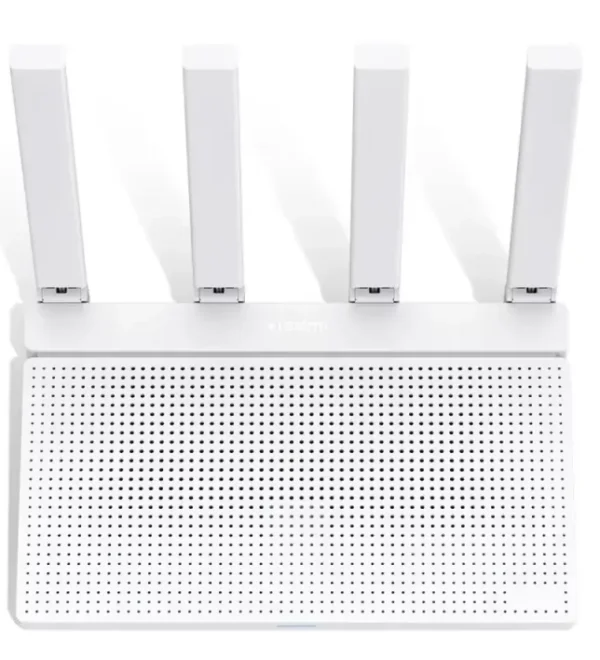 Huawei лидирует на китайском рынке роутеров, однако самой популярной моделью стал Xiaomi AX3000T
 Миссия по уборке орбиты потерпела неудачу спустя месяц после запуска