Кибершпионы SiribClone начали атаку на российских военных
Сгенерировано нейросетью Midjourney
Аналитики российской компании F6, специализирующейся на кибербезопасности, раскрыли активность новой хакерской группировки под названием SiribClone. Хакеры сфокусировали свои усилия на поиске уязвимостей в цифровой среде российских военнослужащих, дислоцирующихся в приграничных регионах и в зоне проведения специальной военной операции.
Ключевая задача злоумышленников — перехват контроля над учетными записями в Telegram, а также распространение вредоносного софта, замаскированного под обычные архивы с документацией или утилиты для обмена медиафайлами.
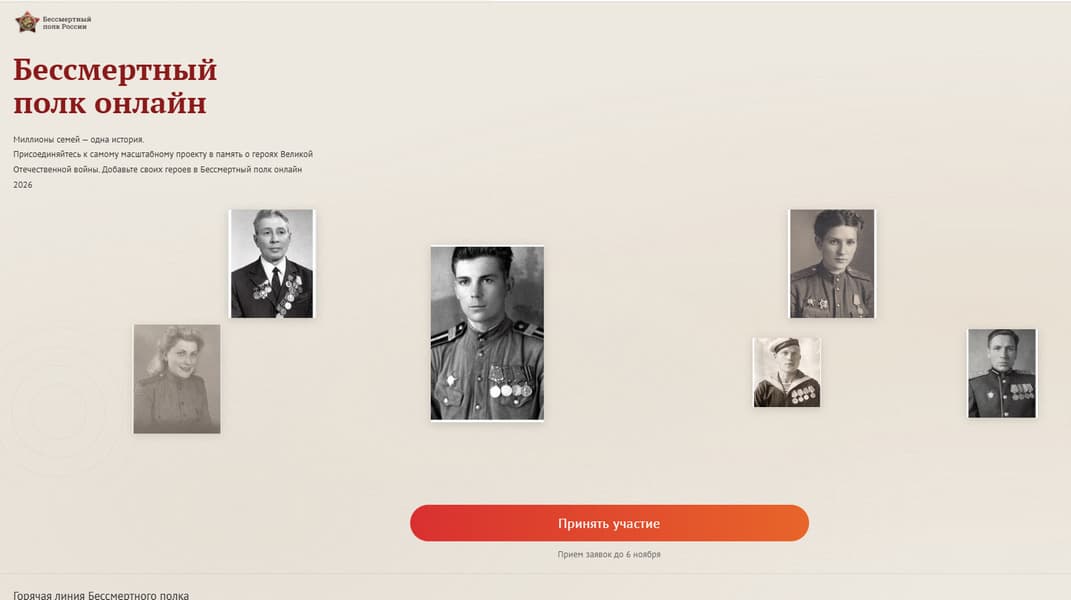
В арсенале SiribClone представлен широкий спектр инструментов для несанкционированного сбора конфиденциальных, технических и геолокационных данных. В частности, для атак на компьютеры был создан специализированный троян SiribGrabber. Если в зимний период 2026 года преступники внедряли вирус через ZIP-архивы с «документами о системе взаимодействия», то весной они переключились на эксплуатацию ресурсов, имитирующих сайт движения «Бессмертный полк».
При атаках на мобильные устройства SiribClone делает ставку на методы социальной инженерии. Злоумышленники вступают в контакт с военными в приложениях для знакомств, выдавая себя за представительниц противоположного пола. Жертвам предлагают установить якобы безопасное приложение для обмена фотографиями, которое на деле оказывается шпионским софтом SafeLoveStealer. Программа работает скрытно, собирая аудиозаписи, видеоролики и актуальные координаты пользователя.
Кроме того, хакеры активно используют фишинговые ресурсы для взлома Telegram. Поддельные страницы копируют интерфейсы облачных хранилищ или медицинских порталов для просмотра результатов анализов. Ввод авторизационных данных на таких ресурсах дает злоумышленникам полный доступ к переписке пострадавших в режиме реального времени.
Специалисты из F6 Threat Intelligence выявили наличие у группировки кастомного софта, предназначенного для мониторинга активности взломанных аккаунтов. В этом интерфейсе отображаются списки скомпрометированных профилей, чаты, каналы и, что примечательно, «карточки» с краткими данными на каждого пользователя: их званиями, должностями и прочими характеристиками. По словам экспертов:
Анализ накопленных преступниками заметок подтверждает, что их действия носят целенаправленный характер: объектами слежки стали исключительно военнослужащие ВС РФ в зонах повышенного интереса. Упоминание войсковых частей и привязка к конкретным локациям прямо указывают на то, что основной целью SiribClone является военный шпионаж.
Источник: iXBT
Похожие статьи
 Как я напечатал на 3D‑принтере «идеальный» корпус для NAS: победа над вибрацией и высокими ценами
 Энтузиаст обезопасил GeForce RTX 5090 от сгорания с помощью четырех 8-контактных разъемов
 Единственно полезное применение DLSS: Окрашивание черно-белых фильмов
 «Аэрофлот» запустил первые в России ИИ-терминалы для оплаты
 Покупатель на Amazon получил странный Ryzen 9 9950X3D с деталями от Intel
 Анонсирован Tecno Spark 50s 5G: батарея 6500 мАч, экран 120 Гц, зарядка 45 Вт и защита IP64 за $225
 РЖД запустили пробную посадку на «Сапсаны» по биометрии, паспорт не нужен
 Новый скоростной поезд «Финист-премиум» из России оснастили переговорной комнатой, мини-кухней и автоматическими дверями