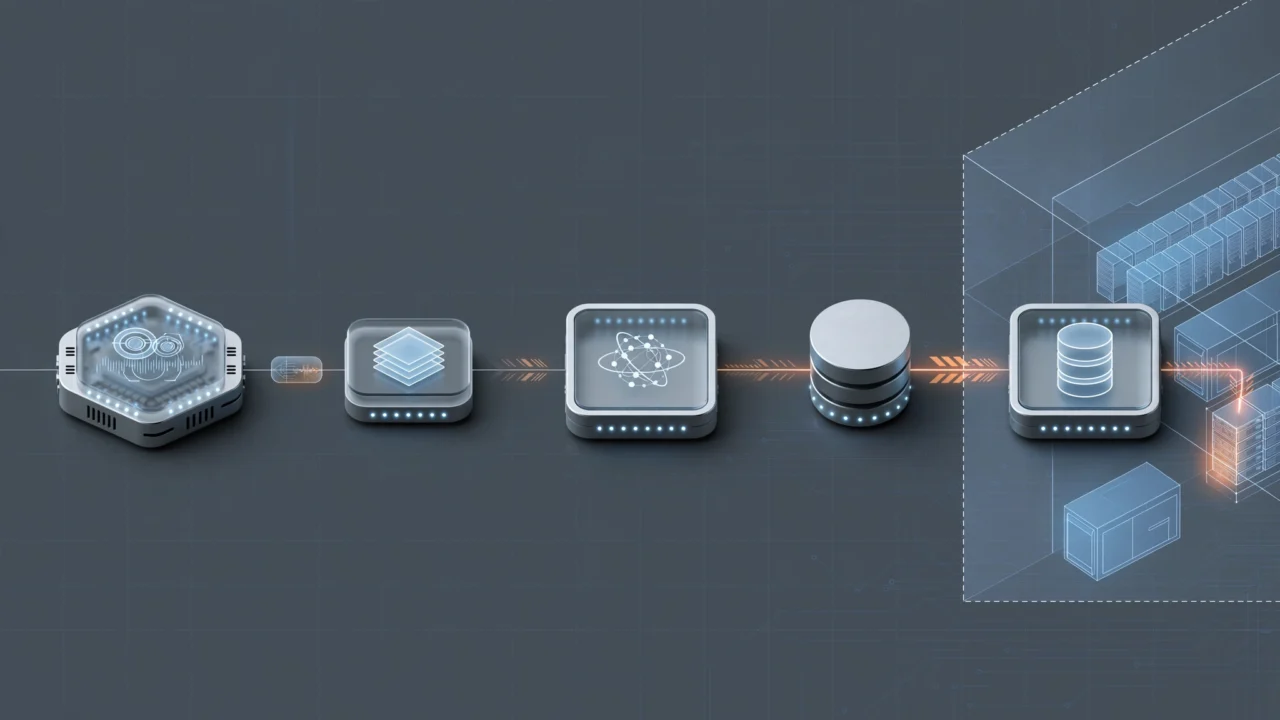
ИИ-агенты способны передавать друг другу вредоносные команды через MCP
Источник изображения: сгенерировано Muse
Масштабная интеграция автономных ИИ-агентов порождает серьезные угрозы для корпоративной инфраструктуры: порой достаточно взломать лишь один узел, чтобы заразить вредоносным кодом всю цепочку коммуникации. Независимый эксперт по информационной безопасности Сайед Анас Мохиуддин (Syed Anas Mohiuddin) успешно провел подобные атаки на экосистемы таких гигантов и ведомств, как Google, JPMorgan Chase, Weaviate, Rapid7, а также французская межведомственная цифровая служба и госаппарат США. Во всех эпизодах уязвимыми оказались протоколы межмодульного взаимодействия ИИ, включая MCP, который обеспечивает интеграцию нейросетей со сторонними инструментами и базах данных.
Сценарий вторжения строится на скрытой инструкции, внедренной во входные данные или поступающей в процессе обработки задачи. Вместо того чтобы отсечь угрозу, зараженный агент транслирует вредоносный payload следующему звену цепи под видом штатного рабочего задания. Поскольку система привыкла доверять внутренним запросам, команда беспрепятственно исполняется — хотя прямой запрос извне был бы мгновенно заблокирован. В ряде случаев это провоцирует SSRF-уязвимости: скомпрометированный сервер под диктовку злоумышленников начинает бомбардировать внутренние сетевые узлы, изолированные от внешнего контура, что открывает прямой путь к конфиденциальным базам данных и закрытым API.
Мохиуддин классифицировал этот вектор как protocol pivoting («протокольный пивотинг»): деструктивная инструкция преодолевает барьеры одной коммуникационной среды, после чего паразитирует на архитектурном доверии внутри другой. Тем не менее, специалист Маркус Фервье (Markus Vervier) из компании X41 D-Sec убежден, что фундаментально мы имеем дело с эволюцией классических промпт-инъекций, адаптированных под агентские архитектуры.
Дырка в безопасности утилит Rapid7 была оценена в 2,7 балла из 10 и ликвидирована еще в сентябре. Проблема в решении Google MCP Toolbox for Databases оказалась критической — 8 баллов: встроенный HTTP-клиент некорректно обрабатывал редиректы, перенаправляя трафик на локальные IP-адреса без предварительной валидации. Корпорация закрыла брешь внедрением белых списков IP и фильтрацией небезопасных эндпоинтов. Данные инциденты наглядно подтверждают актуальность концепции Zero Trust: привилегированный статус внутреннего ИИ-агента не должен служить индульгенцией для выполнения критически важных операций. Любые команды, циркулирующие между нейросетями, подлежат жесткой фильтрации на предмет потенциальных угроз.
Источник: iXBT
Похожие статьи
 Турция подписала два космических соглашения на конгрессе в Анталье
 Стали известны цены на Samsung Galaxy S27, Galaxy S27 Plus, Galaxy S27 Pro и Galaxy S27 Ultra
 Масштабная атака на Google: хакеры захватили домены через взлом госреестров трех стран
 Omarchy привлекла $1,5 млн в токенах Grok от SpaceXAI вместо живых денег
 Xiaomi выпустила настольный кронштейн для монитора Redmi стоимостью 45 долларов
 Долой NVIDIA! Я запустил Qwen на FPGA за 50 долларов и придумал для своего TPU имя «КЕДР». Часть 1
 Мессенджер Max станет похож на Telegram: объявлено о новых функциях
 Российские материалы для микросхем выросли в цене с 100 млн до 1,7 млрд рублей