
Киберпреступники начали использовать для своих атак «Яндекс.Диск», тогда как ранее они задействовали OneDrive и Dropbox.
Об этом рассказало издание «Известия» со ссылкой на компанию Positive Technologies, специализирующуюся на информационной безопасности.
Хакеры из считающейся китайской группы АРТ31 с начала 2022 года совершила ряд атак на российские СМИ и компании топливно-энергетического сектора. При этом они начали использовать «Яндекс Диск» в своих атаках на компьютеры пользователей. Как рассказали эксперты, российское облачное хранилище злоумышленники задействовали впервые.
Схема используется такая: пользователь получает документ по электронной почте с названием типа «список.docx», при открытии начинается загрузка макроса, а затем — три файла, включая отвлекающий пользователя документ, исполняемый файл и вредоносную библиотеку. Исполняемый файл — это компонент «Яндекс Браузера», уязвимого к кибератаке. Далее зловред идёт на «Яндекс Диск» и получает оттуда необходимые ему команды.
Как отметил эксперт Positive Technologies Даниил Колосков, вредоносное ПО, которое применяет в качестве контрольного сервера «Яндекс Диск», крайне сложно идентифицировать. Он пояснил:
Фактически это обычный легитимный трафик между клиентом и сервисом. Эти зловреды можно обнаружить лишь в динамике при помощи средств мониторинга, в том числе и антивирусными технологиями.
 Крупные банки опасаются роста мошенничества из-за агентов с искусственным интеллектом
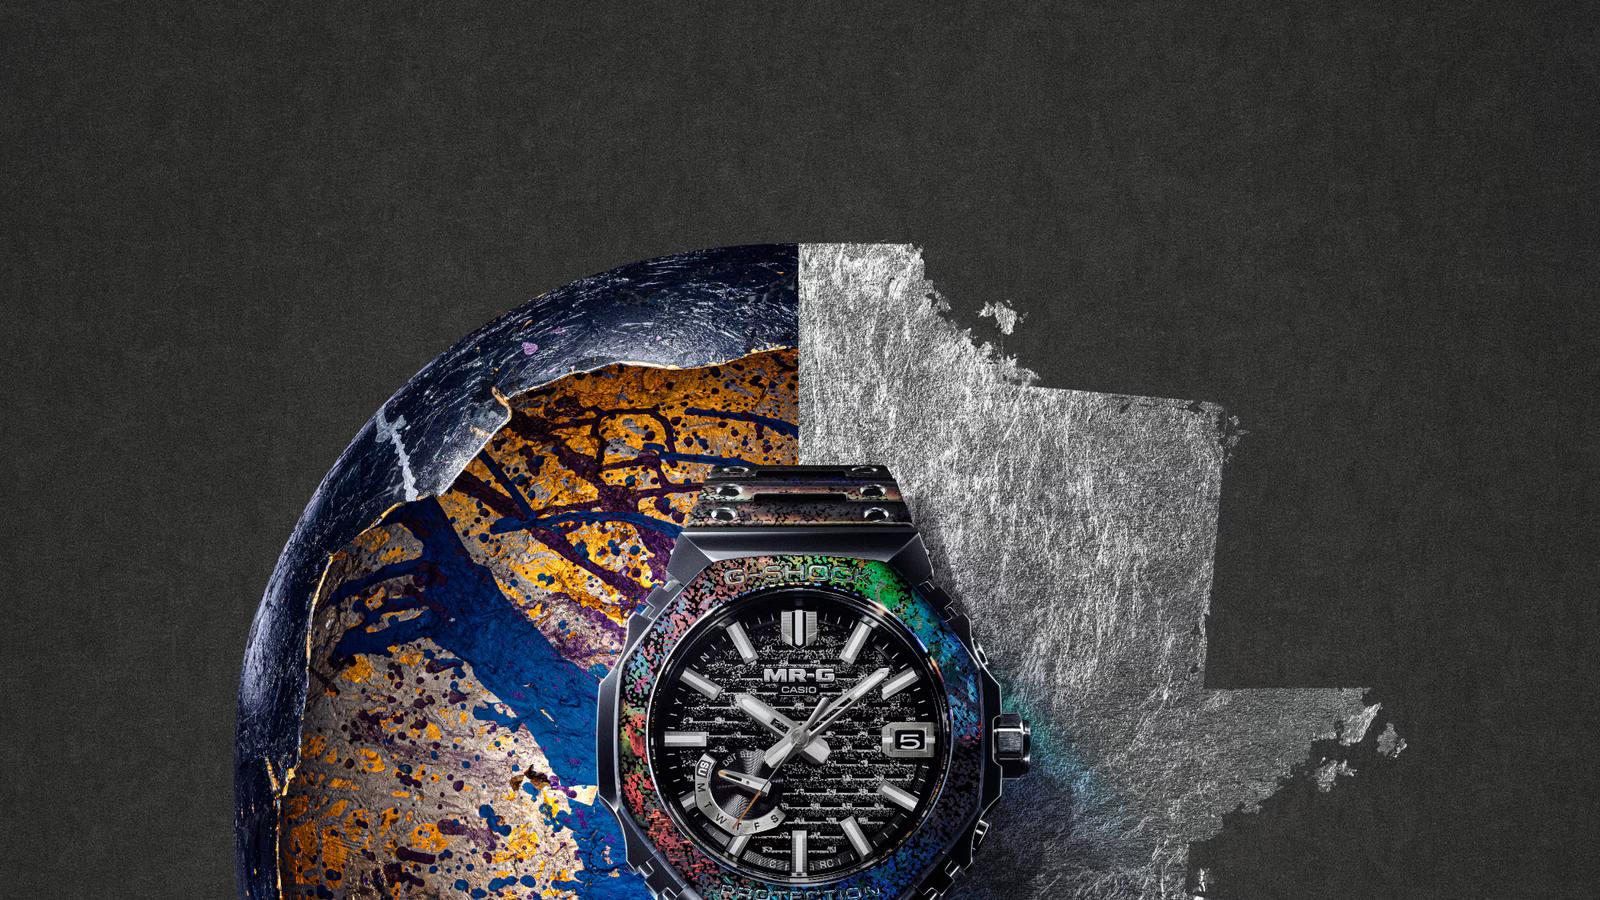 Casio представила премиальные G-Shock MRG-B2100: титан, сапфир, водозащита 200 м и 5 месяцев без подзарядки
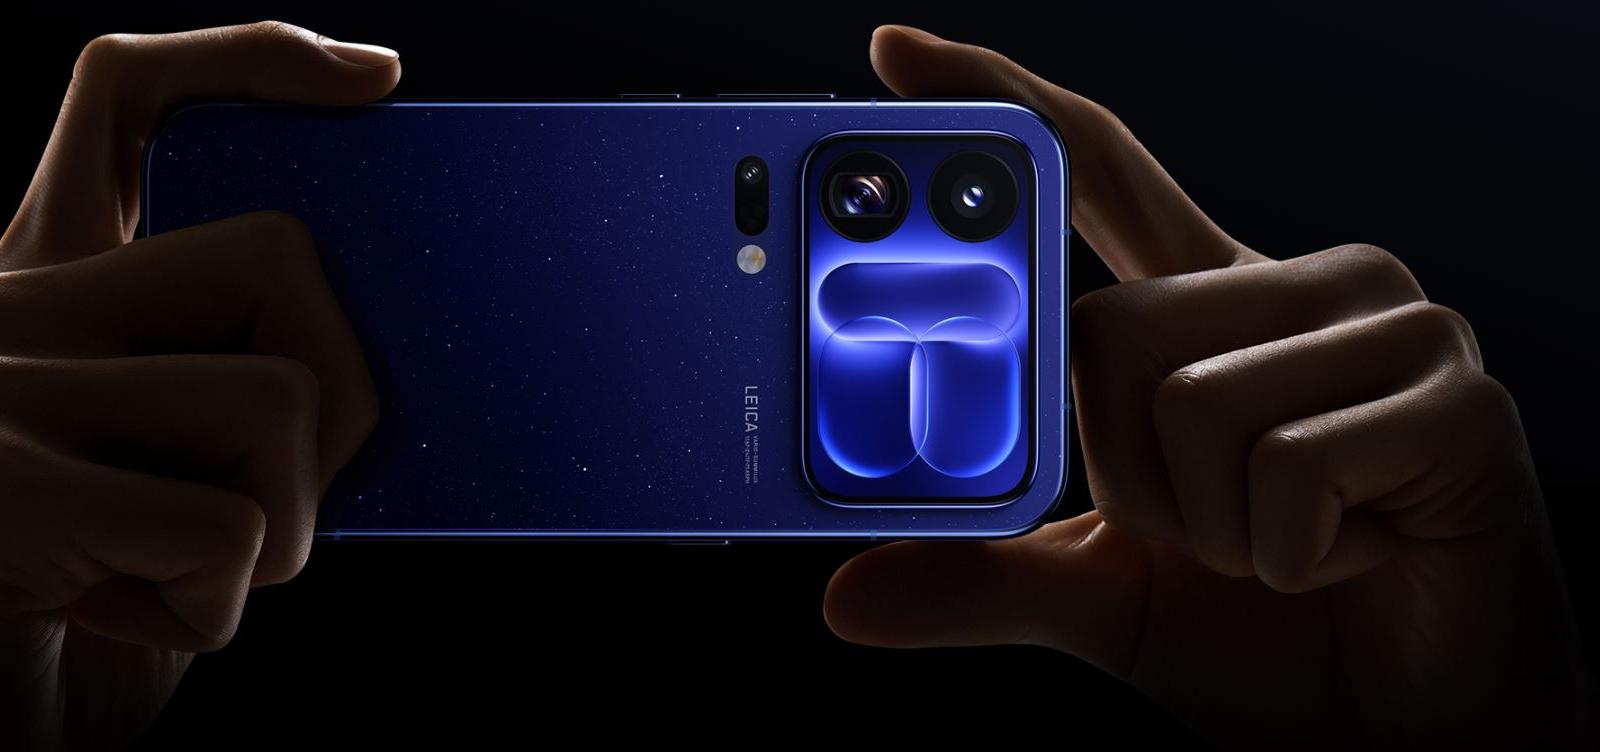 Xiaomi урежет емкость аккумуляторов в глобальных версиях 18 Pro и 18 Pro Max: в Китае батареи будут мощнее
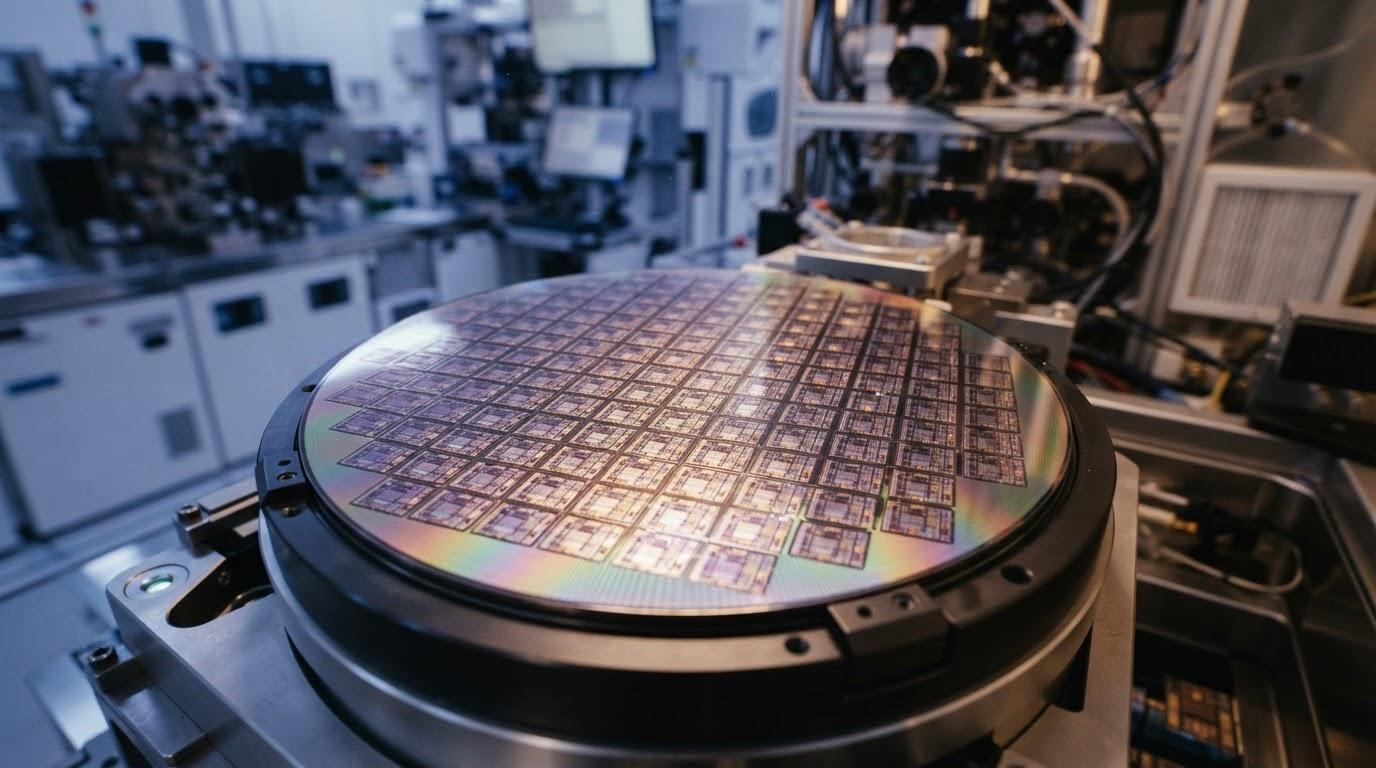 TSMC приступила к выпуску полупроводников по нормам 1,4 нм
 Названы ставки технологического сбора на электронику с 1 декабря 2026 года: 500 рублей за смартфон и 1000 рублей за ПК
 Минфин предложил ввести 22% НДС и новый сбор на зарубежные интернет-покупки
 REDMI Note 17 поступили в продажу в «М.Видео» от 21 990 рублей