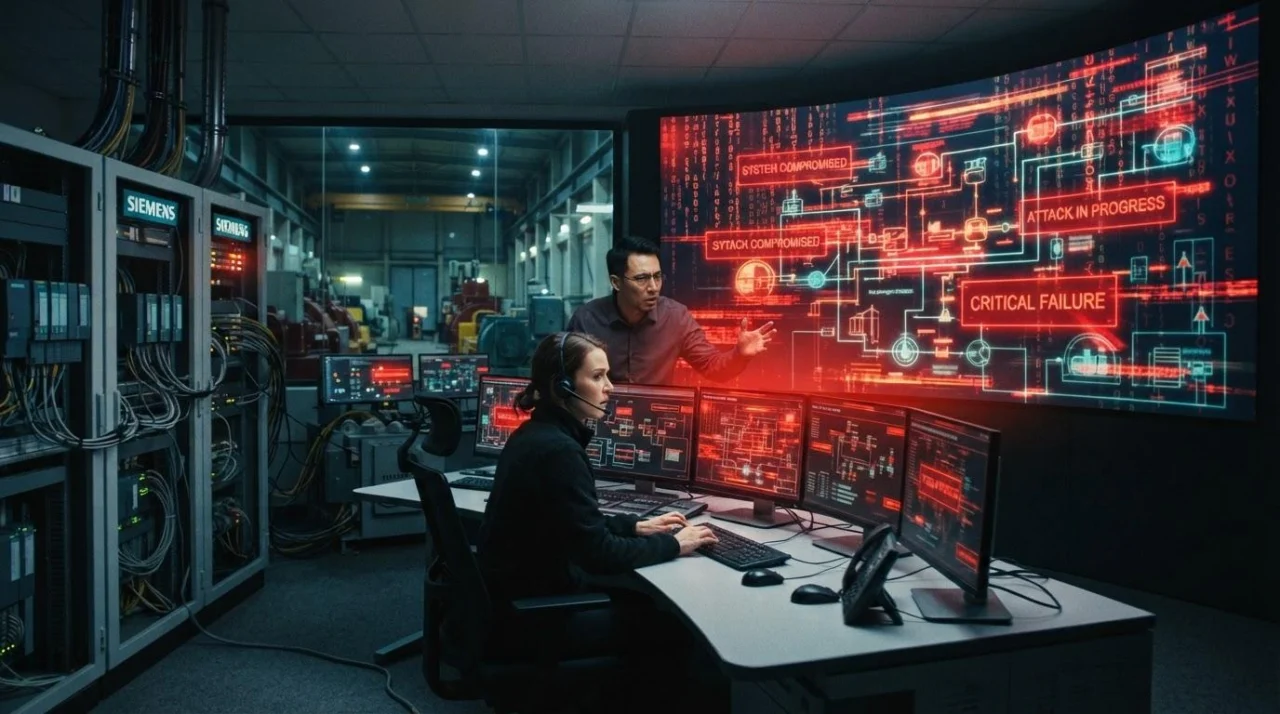
ФБР предупреждает об атаках иранских хакеров на оборудование Siemens крупных предприятий
Изображение создано с помощью Gemini // Первоисточник: Gemini
Власти США распространили экстренное предупреждение о возросшей активности иранских кибергруппировок, нацеленных на промышленные контроллеры линейки Siemens S7. Данные модули повсеместно эксплуатируются на производственных площадках, генерирующих мощностях, станциях водоочистки и других ключевых объектах жизнеобеспечения. По информации Агентства по кибербезопасности и защите инфраструктуры США (CISA), злоумышленники начали активно задействовать алгоритмы искусственного интеллекта для выявления свежих векторов компрометации защищенных контуров.
Консолидированный отчет подготовила коалиция профильных ведомств США, включая CISA, АНБ, ФБР, Минэнерго и Агентство по охране окружающей среды (EPA). Эксперты акцентируют внимание на том, что подобные инциденты — это не просто моделирование потенциальных рисков, а разворачивающиеся в данный момент масштабные кампании.
Ключевым объектом атак стали программируемые логические контроллеры (ПЛК), преимущественно семейство Siemens S7. Данные узлы отвечают за непосредственное управление аппаратурой и автоматизацию технологических циклов — начиная от перекачивающих насосов и силовых приводов до конвейерных систем и энергоблоков.
Согласно сведениям CISA, взломщики прибегают к сетевым сканерам для поиска ПЛК, выведенных в открытый доступ без должной изоляции. Особый интерес для них представляют аппаратные комплексы с неактуальными версиями прошивок, известными уязвимостями или слабыми базовыми конфигурациями безопасности.
В перечень наиболее уязвимых отраслей вошли энергетический сектор, водоподготовка и водоотведение, промышленное производство, химическая и пищевая индустрия, агропромышленный комплекс, а также коммерческие объекты.
Взлом управляющих контроллеров несет колоссальные риски, способные мгновенно перейти из виртуального пространства в физическое. Перехват контроля над ПЛК позволяет хакерам саботировать производственные алгоритмы, выводить из строя дорогостоящее оборудование, провоцировать простои, ставить под угрозу жизнь персонала и инициировать каскадные аварии на смежных инфраструктурных объектах.
Отягчающим обстоятельством становится активное применение киберпреступниками технологий искусственного интеллекта. По оценке американских спецслужб, нейросети используются для динамической адаптации эксплойтов под существующие средства защиты и поиска скрытых брешей. Вдобавок вредоносный код успешно маскируется под штатные утилиты диагностики и телеметрии за счет легальных открытых библиотек для АСУ ТП.
Специалистам по информационной безопасности и операторам систем Siemens S7 настоятельно рекомендовано оперативно развернуть актуальные патчи и полностью исключить прямое подключение технологического оборудования к публичным сетям.
Данный бюллетень был опубликован спустя считаные недели после серии атак на муниципальные водные хозяйства в ряде американских штатов, ответственность за которые официальные лица также возложили на киберформирования, связанные с Ираном.
Источник: iXBT
Похожие статьи
 Впервые в истории человек заразился вирусом, разработанным искусственным интеллектом
 Всплеск спроса на вокзальный Wi-Fi в России: за девять месяцев пользователи загрузили свыше 5,4 тыс. ТБ данных
 Xiaomi выпустила очиститель воды Mijia 3 1200G: 150 мл чистой воды за 2,4 секунды, 13 этапов фильтрации и 99% убитых бактерий
 Зачем менять BIOS и UEFI на свободную прошивку GNU Boot
 Sony лишила PS3 Linux, а спустя год утратила контроль над безопасностью всей консоли
 Миниатюрная зарядка Baseus на GaN мощностью 160 Вт с графеновой пластиной, вентилятором и дисплеем появилась в продаже в Китае
 Представлен Hisense U7T Pro: RGB-Mini LED с частотой 360 Гц, рамками тоньше 2 мм и 13 динамиками Devialet мощностью 240 Вт
 За квартал россияне вложили в видеокарты 10 млрд рублей на фоне резкого роста цен на них