Специализирующаяся на информационной безопасности компания ESET раскрыла обнаруженные подробности о действии банковского трояна Mekotio.
Ранее сообщалось, что этот зловред способен похищать у пользователей криптовалюту. Теперь стало известно, что Mekotio способен также выполнять типичные для бэкдоров функции. В том числе делать скриншоты, перезагружать зараженные устройства, ограничивать доступ к настоящим банковским сайтам, красть учетные данные из Google Chrome.
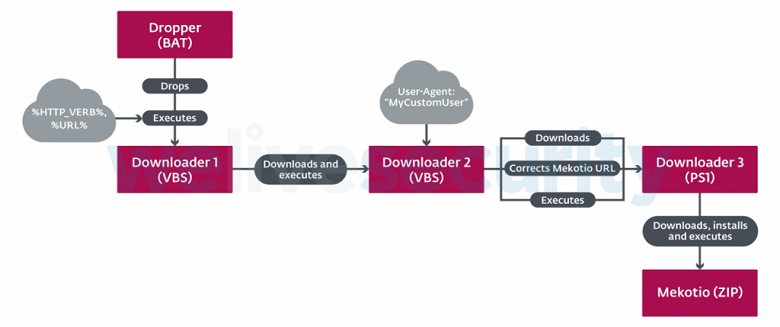
Mekotio может получить доступ к системным настройкам пользователя, к сведениям об операционной системе Windows, конфигурации брандмауэра, списку установленных антивирусных решений. При помощи одной из команд Mekotio пытается уничтожить все файлы на устройстве, удалив всех файлы и папки из дерева C:Windows.
Троян маскируется под обновление, необходимое для обеспечения безопасности устройства. В основном Mekotio распространяется через спам. Чаще всего цепочка распространения включает несколько этапов и завершается загрузкой вредоносного ZIP-архива.
Специалисты отмечают, что Mekotio постоянно совершенствуется, его разработчики внедряют новые способы скрываться от обнаружения, за счет чего троян становится все более опасным.
 Как сделать полноценную USB-клавиатуру из модуля ноутбука MSI
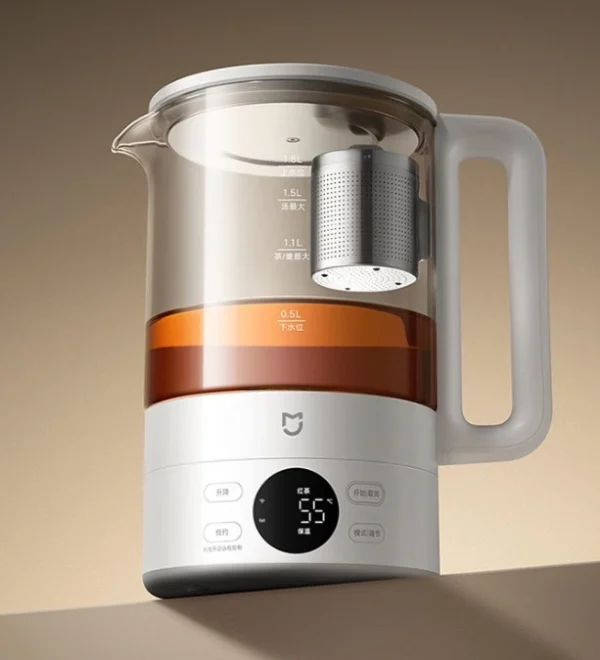 Xiaomi выпустила умный чайник Mijia Smart Health Pot 2 Pro с магнитным фильтром, 11 режимами нагрева и суточной поддержкой тепла
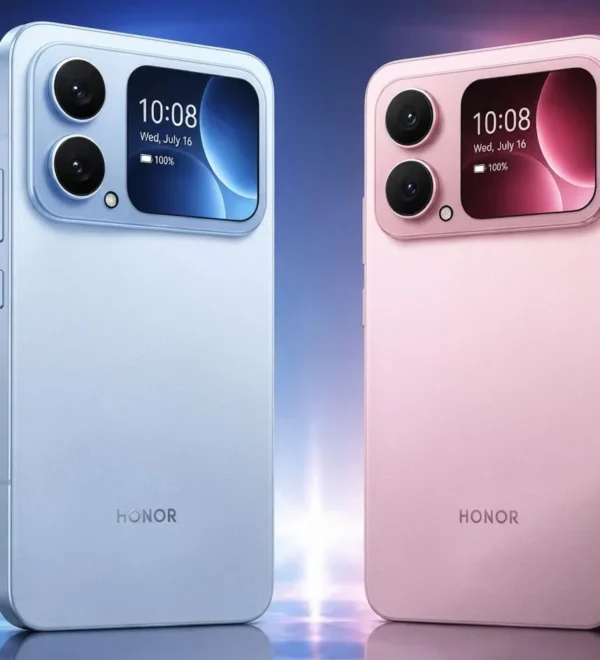 Смартфоны Honor 700 с батареей на 9000 мАч и камерой 200 Мп доступны для предзаказа до официального анонса
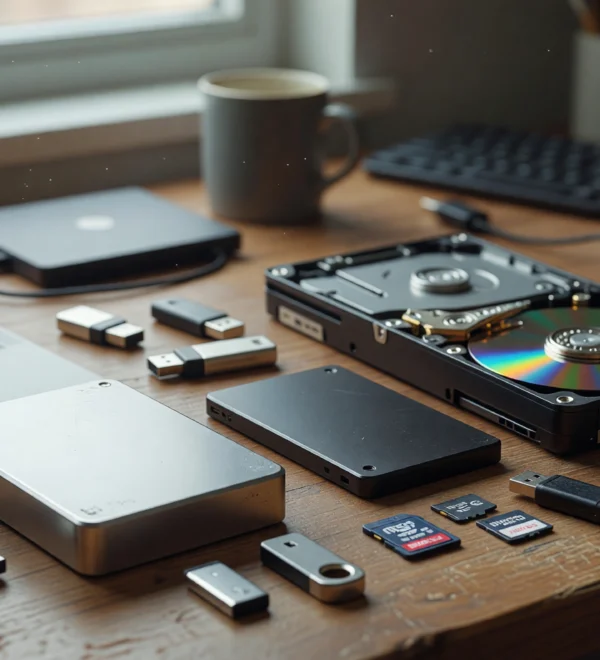 М.Видео: денежный объём продаж HDD и SSD вырос на 41,5% год к году
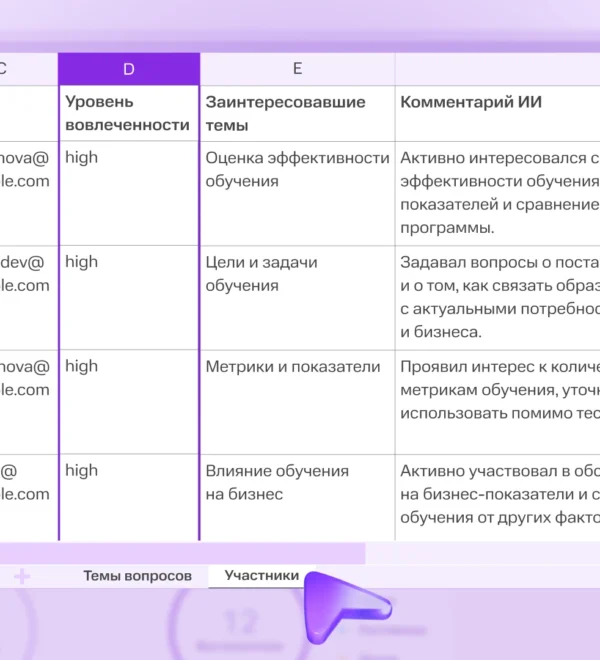 МТС Линк добавил ИИ-отчёт по вопросам и активности участников вебинаров
 Застой длиною в 7 лет: Samsung Galaxy S27 не получит более мощную зарядку
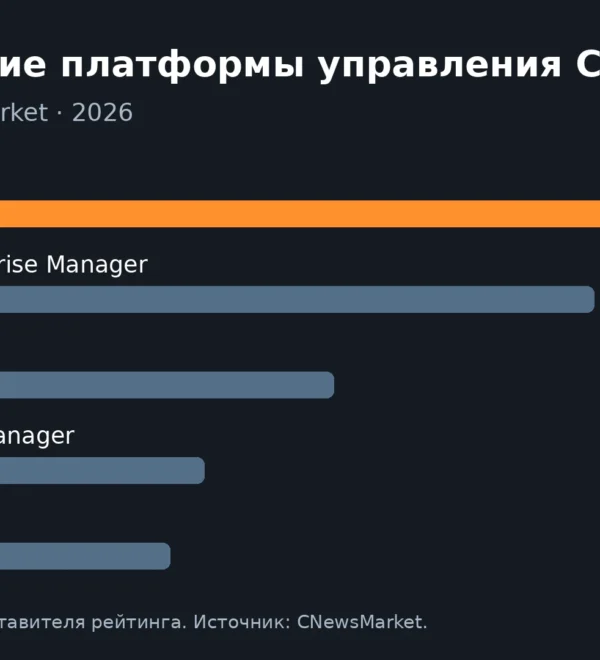 Tantor возглавил рейтинг графических платформ управления СУБД CNewsMarket
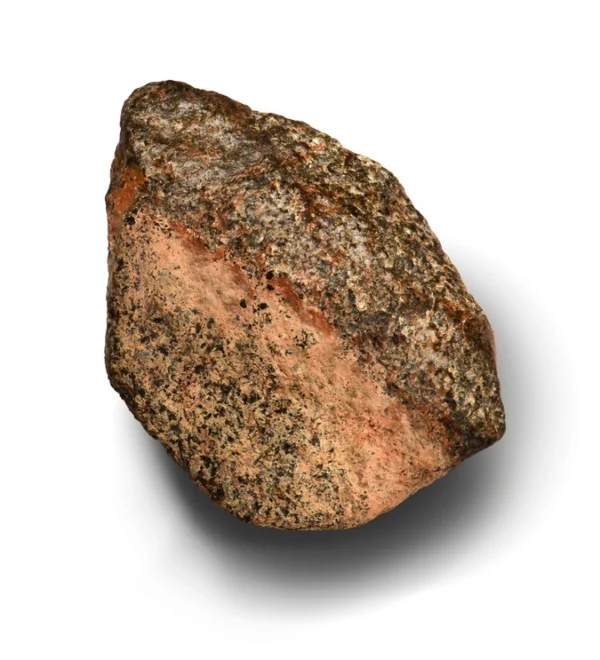 На Земле обнаружили марсианский метеорит возрастом свыше 4,1 млрд лет