Cisco представила локальные ИИ-инструменты для безопасного поиска уязвимостей в коде
Источник: Cisco
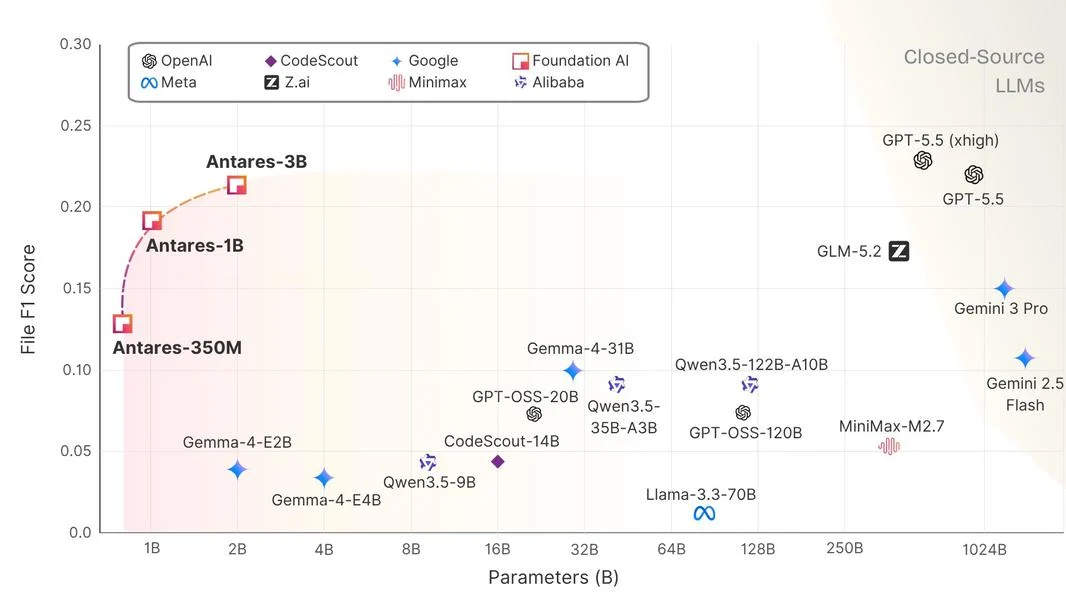
Компания Cisco анонсировала семейство специализированных языковых моделей Antares, оптимизированных для обнаружения известных уязвимостей в исходном коде. Веса моделей Antares-350M и Antares-1B уже выложены в открытый доступ на платформе Hugging Face для дальнейшего изучения и внедрения.
Согласно внутренним тестам Cisco, данные решения демонстрируют более высокую точность в поиске уязвимостей по сравнению со многими крупными проприетарными и открытыми аналогами, при этом значительно выигрывая в экономичности.
Основная задача Antares — автоматизация одного из самых трудоемких процессов в кибербезопасности: сопоставление публичных данных об угрозах и классификаторов CWE с реальными участками кода организации. Нейросеть анализирует архитектуру репозитория, выявляет взаимосвязанные файлы, оценивает риски в конкретных фрагментах и формирует приоритизированный перечень потенциально опасных мест.
В отличие от классических систем статического анализа, опирающихся на жесткие правила и зачастую перегружающих специалистов ложноположительными результатами, Antares применяет метод итеративного поиска. Модель начинает с анализа условий уязвимости, последовательно изучает контекст, адаптирует стратегию при необходимости и постепенно локализует проблемные зоны. Результатом становится отчет с ранжированным списком файлов и логикой действий ИИ, что упрощает верификацию выводов.
Небольшой объем моделей позволяет развертывать их непосредственно в локальной инфраструктуре компании, исключая необходимость отправки конфиденциального исходного кода в облака сторонних провайдеров. Cisco стремится демократизировать использование ИИ в сфере защиты ПО, делая подобные инструменты доступными для академических институтов, госсектора и небольших команд разработчиков.
Для проверки эффективности Antares специалисты Cisco разработали Vulnerability Localization Benchmark — специализированный набор из 500 сценариев, оценивающий способность нейросетей ориентироваться в незнакомых проектах и точно определять местоположение уязвимостей заданных типов.
Важно подчеркнуть, что Antares позиционируется как инструмент для первичного анализа и триажа, а не как полноценная замена комплексному тестированию (DAST, анализу зависимостей или поиску секретов). Модели призваны значительно ускорить работу экспертов по безопасности на этапе выявления и фильтрации критических проблем.
Источник: iXBT
Похожие статьи
 Обсерватория имени Веры Рубин обнаружила за Нептуном кандидата в карликовые планеты размером до 1500 км
 Вьетнам присоединился к Соглашениям Артемиды, став 78-й страной-участницей
 Секретный китайский космоплан «Шэньлун» попал на снимки американского спутника прямо на орбите
 В Termidesk предложили оценивать инженерные VDI-рабочие места на реальных 3D-моделях
 Представлен новый премиум-флагман Samsung W27
 М.Видео и Pauri запустили аренду восстановленной техники
 Как устроены современные ИИ-сервисы изнутри: KV-кэш, батчинг, квантизация и «железо»
 Показаны живые фото центральной ступени лунной ракеты Artemis III