Атакующие использовали групповые политики Windows для вымогательства без шифрования файлов
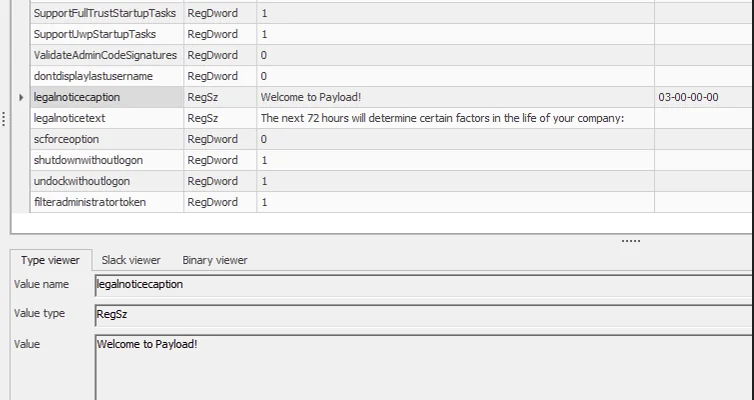
На Windows-компьютерах производственной организации на Ближнем Востоке появились требования выкупа, хотя файлы на них не были зашифрованы. Атакующие использовали групповые политики Active Directory. Апрельский инцидент разобрала Kaspersky GERT в публикации от 21 сентября 2026 года. Получив административные права в домене, злоумышленники заменили обои и экран блокировки, добавили сообщение при входе и отключили локальную учётную запись...