
Эксперты «Лаборатории Касперского» и Яндекса обнаружили масштабную потенциально вредоносную кампанию, использующую более двадцати расширений браузеров, в том числе популярные Frigate Light, Frigate CDN и SaveFrom.
Если человек пользовался браузером с такими расширениями, злоумышленники могли получить доступ к его аккаунту в одной из популярных соцсетей (ВКонтакте), а также накручивать просмотры видеороликов, включая рекламные, на различных площадках. Всё это происходило незаметно для пользователя.
Расширения в фоновом режиме запускали потенциально вредоносный код. Они получали задания от собственного сервера и генерировали фрод-трафик, проигрывая видео в скрытых вкладках, а также перехватывали токен для доступа к популярной социальной сети. Схема запускалась только в случае активного использования браузера, при этом код включал в себя защиту от обнаружения. В результате пользователи могли столкнуться с замедлением работы устройства и компрометацией аккаунтов.
Яндекс обнаружил скрытый поток трафика и отключил расширения в Яндекс.Браузере. Результаты совместного расследования уже переданы разработчикам социальной сети и наиболее популярных браузеров, чтобы помочь им предотвратить подобные атаки в будущем.
Как отметил Сергей Голованов, ведущий эксперт «Лаборатории Касперского», потенциальными жертвами этой схемы могут быть более миллиона пользователей.
 Неофициальный порт GTA V запустили в браузере, но он прожил всего несколько часов
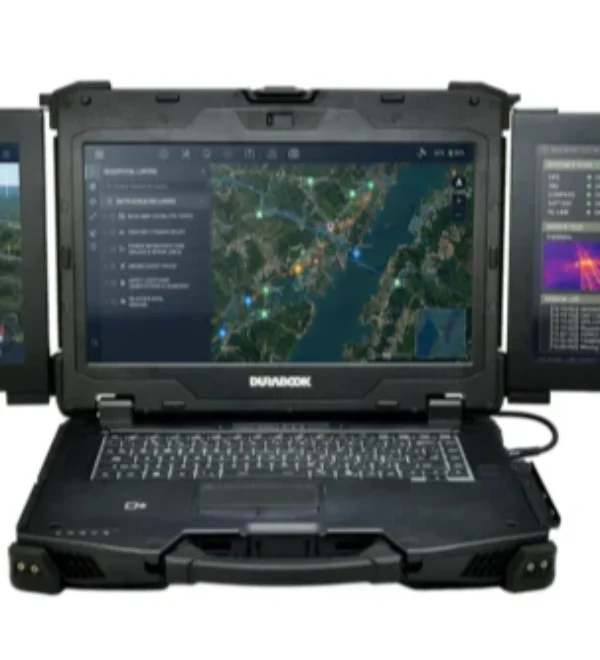 Пять защищенных ноутбуков для экстремальных условий: от 10-килограммовых монстров до моделей с тремя экранами
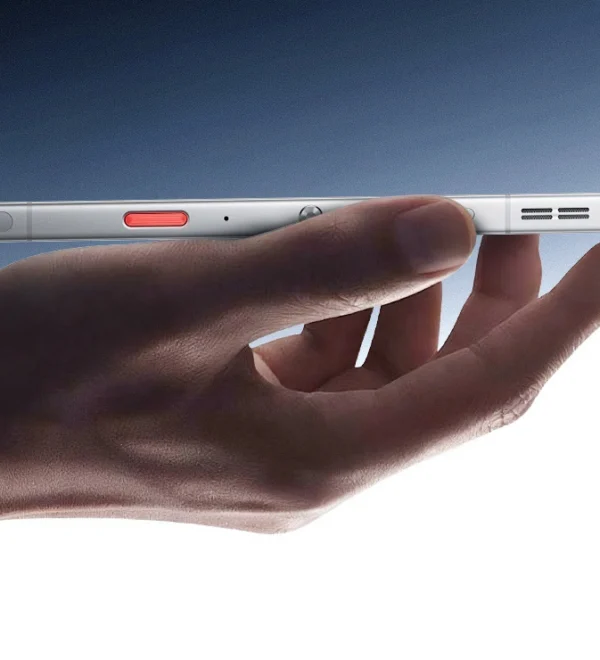 Red Magic 12 Pro+ с чистым экраном без вырезов и процессором Snapdragon 8 Elite Extreme Gen 6 уже доступен для заказа в Китае
 «Билайн» защитил россиян от мошенников с помощью семьи ИИ-собеседников
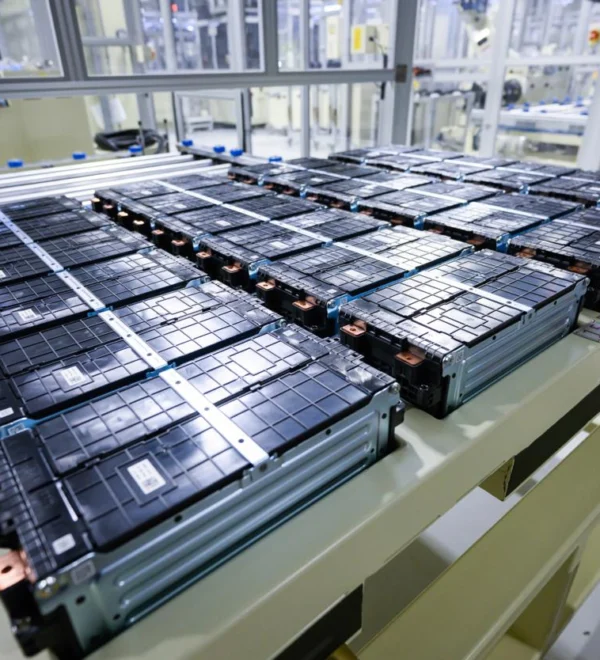 В Москве всего за 14 месяцев возвели гигафабрику аккумуляторов
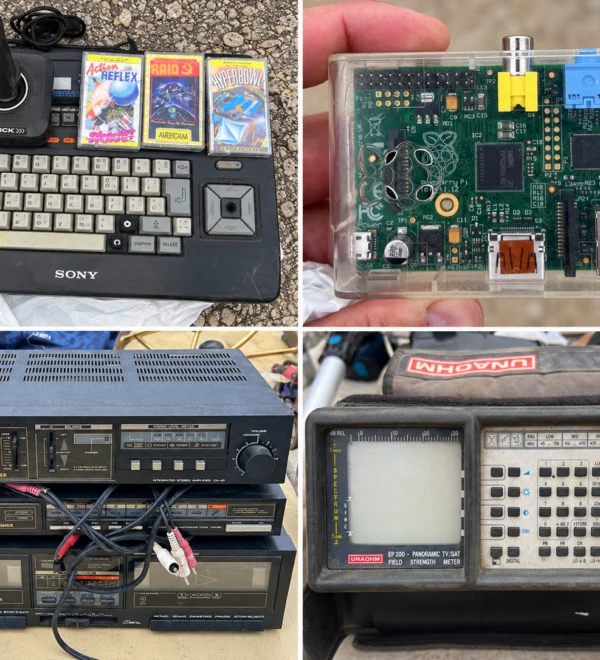 Барахолка под Валенсией: консоль Sony MSX, Raspberry Pi и другие сокровища октября
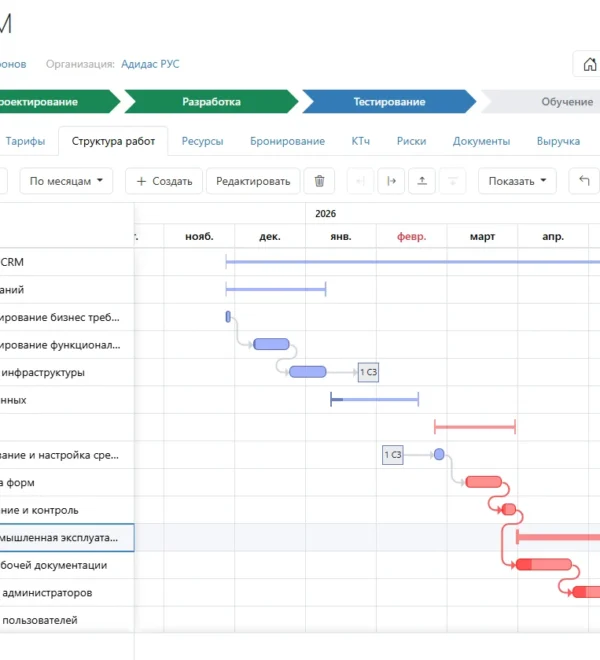 Timetta 2026.1 прошла проверку совместимости с Astra Linux 1.7 и 1.8
 Ростех улучшил очки Blue Sky Pro для нормализации сна