
Немецкая компания ERNW, специализирующаяся на безопасности, рассказала об обнаруженной критической уязвимости Bluetooth в операционной системе Android. Уязвимость получила название BlueFrag.
Если на гаджете включён Bluetooth, уязвимость позволяет злоумышленникам удалённо запускать выполнение произвольных команд на устройствах с установленной Android 8 Oreo или Android 9 Pie. Для этого не потребуется никаких действий со стороны пользователя, всё что нужно злоумышленнику — известный Bluetooth MAC-адрес устройства. Этот адрес можно вычислить для некоторых устройств по Wi-Fi MAC-адресу.
В результате, злоумышленник может легко доставить на находящиеся поблизости смартфоны вредоносный код и украсть данные. Пользователи не заметят такого вторжения.
На Android 10 уязвимость BlueFrag уже не работает. На версиях Android старше 8 Oreo она, возможно, тоже присутствует, но специалисты ERNW не проверяли.
Обезопасить себя можно, установив февральское обновление безопасности Android. Оно сейчас становится доступно даже для тех устройств, которые ещё не получили Android 10. Кроме того, для использования BlueFrag злоумышленник должен находиться поблизости и Bluetooth на устройстве должен быть включён.
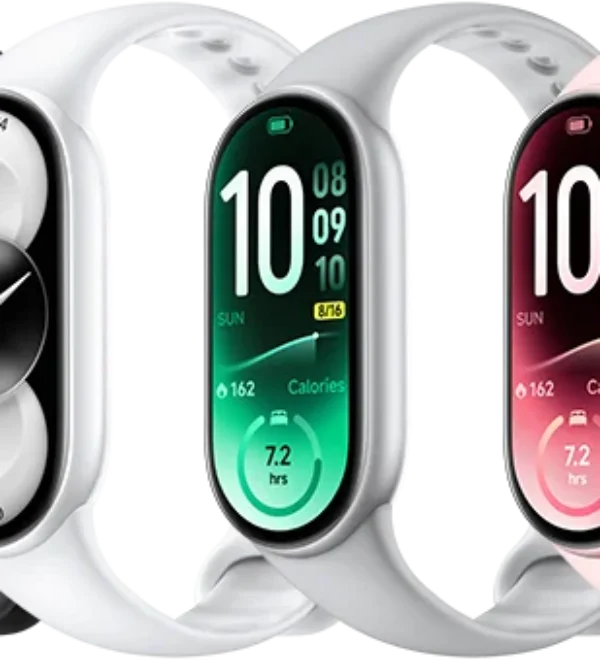 Xiaomi представила в Европе фитнес-браслет Smart Band 11, который работает без подзарядки до 21 дня
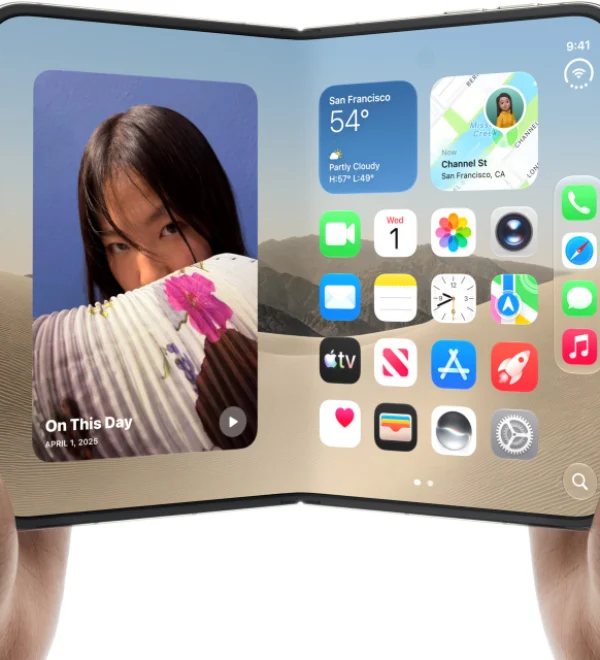 Щёлк — и экран треснул: Apple признала дефект дисплеев iPhone Duo
 Минцифры предупредило москвичей о трёх днях нестабильной работы мобильного интернета
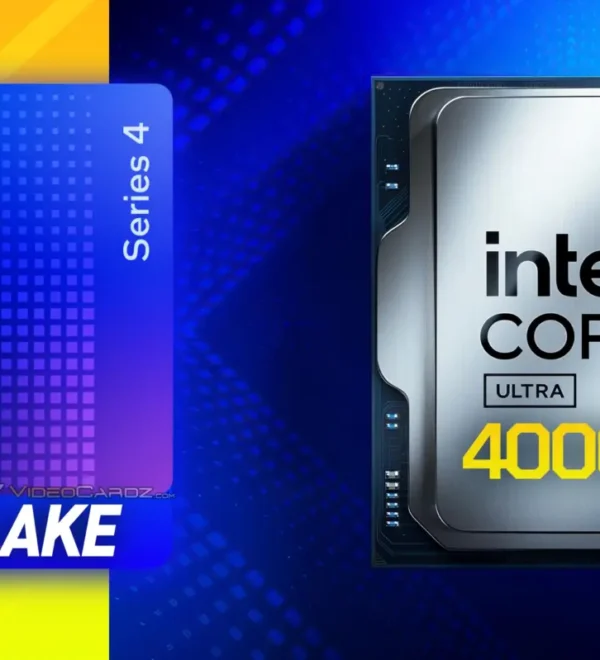 Инженерный образец грядущего 24-ядерного Intel Nova Lake-S превзошёл по производительности Core Ultra 9 285K
 Миллионы домов с гигабитным интернетом: в Китае оптоволокно разогнали до 3,2 Пбит/с
 Крупнейшее IPO в истории пройдёт без Илона Маска? Anthropic, создатель ИИ-модели Claude, готовится выйти на биржу
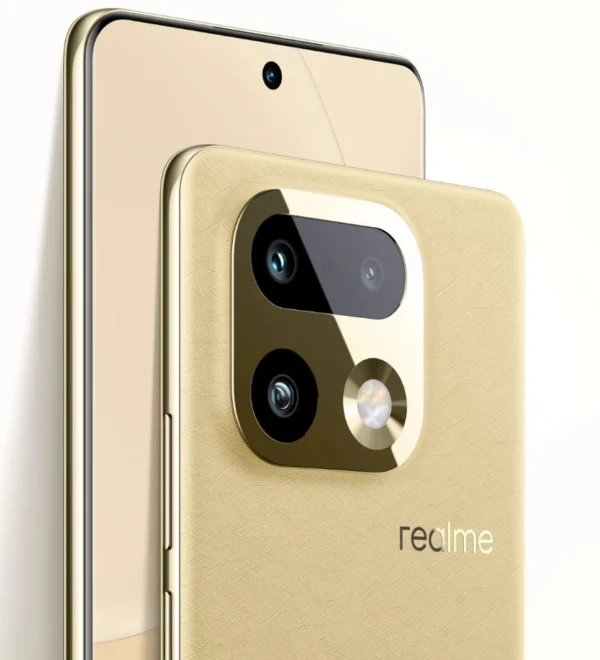 Realme 17 Pro: аккумулятор на 10 000 мАч и камера на 200 Мп — известны подробные характеристики
 AliExpress: какие наушники россияне покупают чаще всего осенью 2026 года