
Как сообщают наши зарубежные коллеги с ресурса WCCFTech, компания Advanced Micro Devices не просто разрабатывает конкурентоспособную архитектуру х86 под кодовым названием Zen — об этом давно всем известно — но и внедряет в неё ряд расширяющих возможности функций, которые отсутствуют у архитектур Intel Skylake или Kaby Lake. В частности, в Zen будут представлены новейшие функции обеспечения безопасности в виртуальных средах SME и SEV, которые отсутствуют в других архитектурах х86, представленных на рынке.
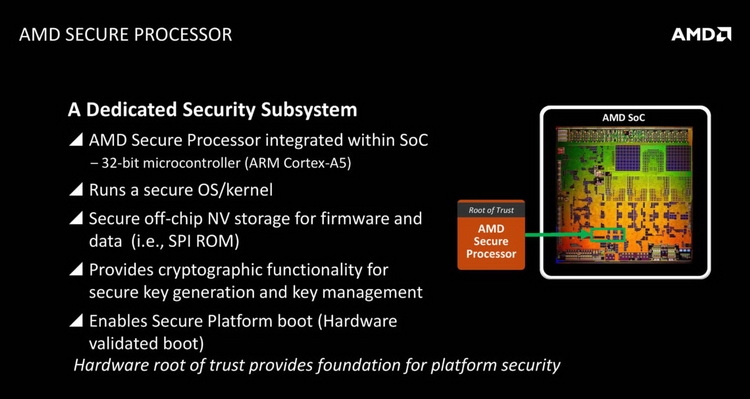
Расшифровываются они как Secure Мemory Encryption и Secure Encrypted Virtualization; кроме того, Zen получит аппаратный блок SHA. У Intel такой блок должен будет появиться только в Cannonlake и более поздних чипах. Иными словами, Zen обещает превосходство в области шифрования, и даже процессоры Cannonlake или Coffee Lake не выведут в этой области Intel на уровень AMD. За безопасность и шифрование в Zen будет отвечать специальный блок под названием Security Co-Processor, занимающий часть транзисторого бюджета Summit Ridge и прочих проектов AMD на базе новой архитектуры. Функции SME и SEV таковы по своей природе, что могут серьёзно улучшить безопасность в виртуальных средах хостинга, которые сейчас используются гораздо чаще выделенных аппаратных серверов.
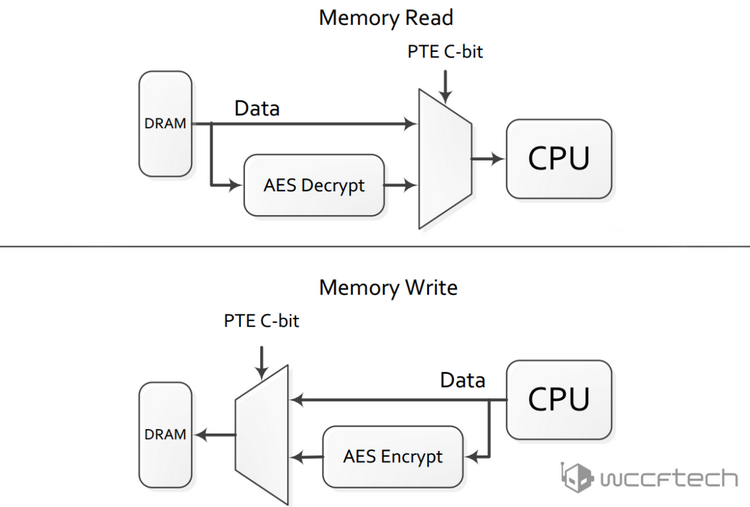
Схема функционирования SME
Если на сервере работает несколько виртуальных машин, а именно обычно и бывает, то данные хранятся в памяти в незашифрованном виде, а сама оперативная память распределяется между виртуальными машинами динамически. И это может служить вектором для атаки, например, с копированием содержимого памяти виртуальной машины. Функции SME/SEV делают получение несанкционированного доступа к пользовательским данным значительно более сложным, если не невозможным. Особенно их важность проявится по мере внедрения энергонезависимой оперативной памяти (NVDIMM), ведь потеря питания в этом случае не означает автоматического пропадания данных и их можно будет снять буквально с вытащенного из сервера модуля.
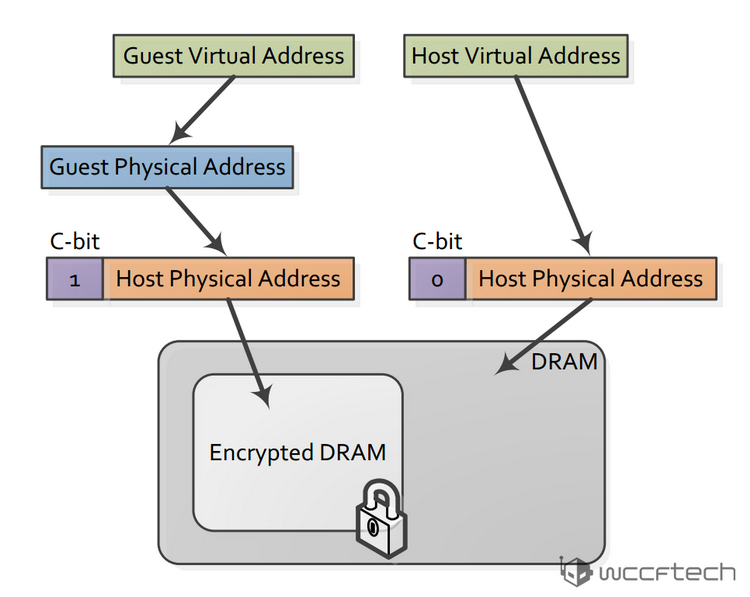
Схема функционирования SEV
SEV является расширением технологии AMD-V и отвечает за доступность данных каждой виртуальной машины только её владельцу. Шифрование осуществляется с использованием 128-битного алгоритма AES. Intel предлагает технологию SGX (Software Guard Extensions), о которой мы уже рассказывали читателям ранее, и которая не столь давно была активирована в процессорах Skylake, но подход AMD представляется более цельным и обеспечивающим более высокую степень безопасности. Чем ответит на него Intel, пока не известно. Как минимум, придётся дождаться появления процессоров Cannonlake, чтобы ответить на этот вопрос.
Источник:
 Когда закончится ценовой ажиотаж и чего ждать от стоимости оперативной памяти и видеокарт?
 Скорость Starlink в США достигла 120 Мбит/с, несмотря на рост числа абонентов
 Rocket Lab повысила цену запуска Neutron на 27%, хотя ракета ещё ни разу не летала
 На расширение Восточного для запусков «Союза-5», «Старт-1М» и многоразовой «Амур-СПГ» направят 10 млрд рублей
 Музыка объединяет: «Кион Музыка» запустила «Фанзону» для новых знакомств
 Дженсен Хуанг ушёл с должности главы Nvidia спустя 33 года руководства
 Как SpaceX разрабатывает стойку Kessel с 84-слойной платой для орбитальных ЦОД
 В iFixit разобрали 14-дюймовый MacBook Pro с сенсорным дисплеем PROLED XDR