
Специалисты по информационной безопасности из компании Check Point Research (CPR) обнаружили вредоносное ПО Nitrokod, которое скрытно проникает на компьютеры под видом легитимных программ вроде «Яндекс.Переводчик» и Google Translate и майнит на зараженных устройствах криптовалюты.
Отмечается, что за разработкой вируса стоят турецкие хакеры, действующие с 2019 года. За несколько лет работы их вирус-майнер успел заразить 111 тыс. устройств из 11 различных стран.
Nitrokod распространяется через хранилища бесплатных программ для Windows вроде Softpedia и Uptodown. На них вирус загружается в основном под видом переводчиков от компаний Google, «Яндекс» и Microsoft. Кроме того, специалисты CPR обнаружили образцы Nitrokod в программах, маскирующихся под YouTube Music, MP3 Download Manager и PC Auto Shutdown.
Одной из самых больших проблем в выявлении Nitrokod является то, что его вредоносные функции активируются не сразу, а спустя недели после установки. До этого программы-носители исполняют только легитимные функции.
 Миллионы домов с гигабитным интернетом: в Китае оптоволокно разогнали до 3,2 Пбит/с
 Realme 17 Pro: аккумулятор на 10 000 мАч и камера на 200 Мп — известны подробные характеристики
 В России разработают ИИ, который осваивает новые языки без длительного обучения
 «Яндекс» сохранил суперкомпьютеры: оборудование вывезли из пострадавших дата-центров и разместили на новых площадках
 Илон Маск лишает родную ЮАР доступа к Starlink: под угрозой блокировки 14 тыс. терминалов спутникового интернета
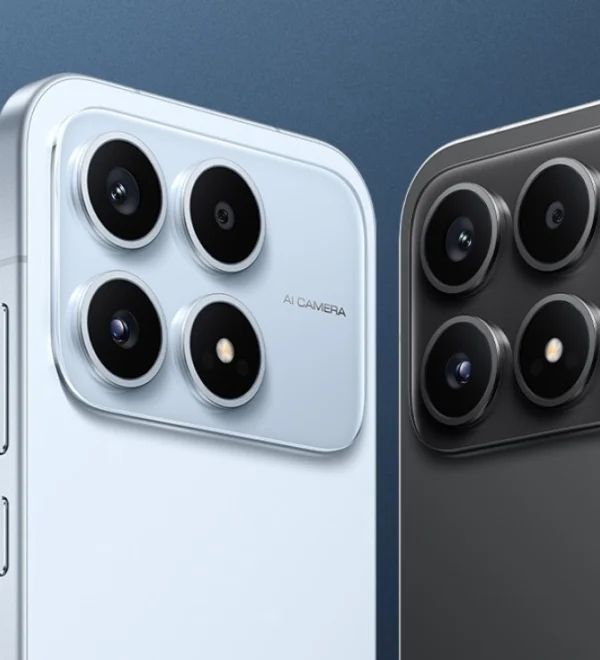 6330 мАч, зарядка 100 Вт, защита IP68 и мощная камера: вышел компактный Poco X8s с 6,35-дюймовым дисплеем
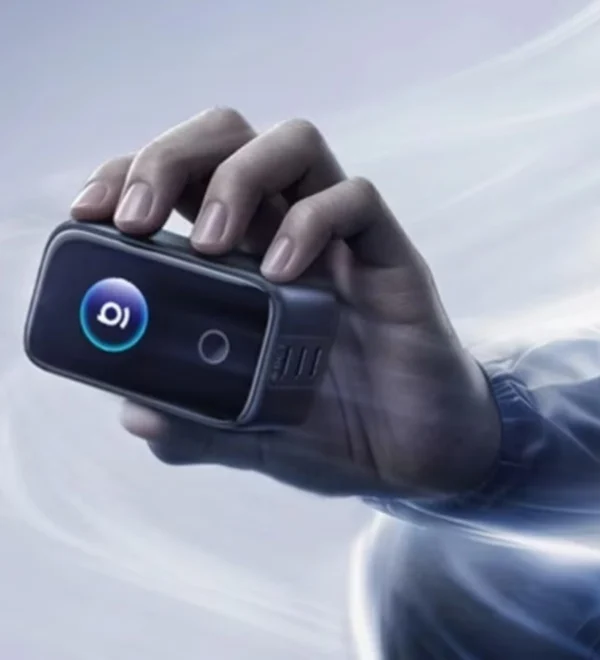 Baseus выпустила в Китае миниатюрную GaN-зарядку на 160 Вт: графеновая пластина, вентилятор на магнитной левитации и встроенный экран
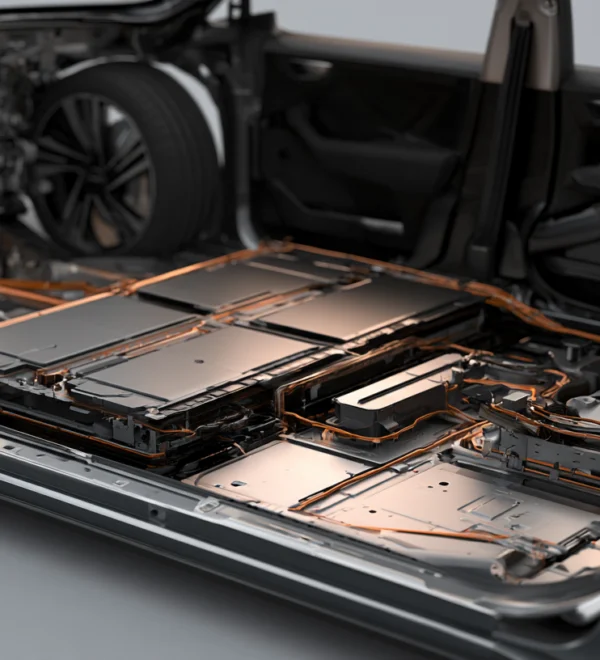 Стартовало серийное производство твердожидкостных аккумуляторов Dragon Scale Armor ёмкостью 100 кВт·ч