
С помощью AirDroid хакеры воруют информацию с телефонов пользователей
Приложение AirDroid, предназначенное для удалённого управления Android-устройствами, сейчас в сетевом сервисе Google Play Store пользуется нешуточной популярностью. Но, как предостерегают специалисты по информационной безопасности из компании Zimperium, использовать его следует с особой осторожностью.
После тщательного изучения AirDroid эксперты обнаружили в приложении ряд уязвимостей, с помощью которых киберпреступники могут заполучить доступ к логинам и паролям, хранящимся в памяти телефона жертвы. Что ещё хуже, разработчики программы прекрасно осведомлены о существовании проблемы, но по каким-то причинам не торопятся её устранять.

Сейчас с помощью AirDroid злоумышленники могут осуществлять атаки типа «человек посередине» (Man-in-the-Middle) и перехватывать отправляемую приложением информацию, включая запросы на обновление. Проблема в том, что приложение использует небезопасные каналы связи. Вдобавок запросы шифруются при помощи DES (режим ECB), но ключ шифрования жёстко запрограммирован внутри самого приложения.
При проведении атаки типа «человек посередине» киберпреступники могут распространять на устройствах вредоносные файлы APK и получать к полный доступ к телефонам жертв. В результате вся хранящаяся на них информация, включая адрес электронной почты, пароли и данные кредитных карт, оказывается скомпрометирована.
Источник:Похожие статьи
 Как перевезти личные вещи на небольшое расстояние: транспорт, упаковка и организация переезда
 Продажи товаров для настольного тенниса в М.Видео выросли почти в пять раз
 Число продавцов на маркетплейсе М.Видео превысило 12 тысяч
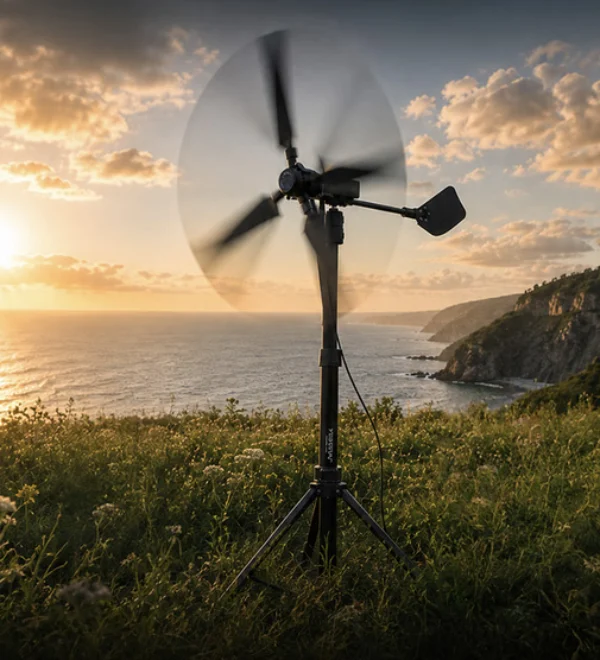 Доступный ветрогенератор для каждого: представлена модель Ventyra R1 мощностью 50 Вт за $180
 Russ запустил цифровой суперформат на фасаде ВТБ Арены
 Фандом Фест ВКонтакте назвал хедлайнеров 2026 года
 Huawei привезла в Европу сверхбыструю зарядку на 720 кВт: 200 км запаса хода за 5 минут
 Где списать долги: рейтинг компаний