Несколько лет назад рынок IT всколыхнула волна новостей на тему обнаружения разного рода уязвимостей в современных процессорах. Уязвимость Spectre во всех современных (на тот момент) CPU Intel была достаточно серьёзной. Но в итоге эту проблему решили.
Судя по всему, появилась новая. Учёные из из инженерной школы Университета Вирджинии обнаружили новый вариант атаки, который снова затрагивает миллиарды ПК, теперь уже основанные и на CPU Intel, и на процессорах AMD.
На сей раз уязвимость позволяет злоумышленникам использовать кэш микроопераций, который есть во всех современных CPU. К примеру, в процессорах Intel он имеется с 2011 года. В частности, украсть данные можно, когда процессор извлекает их из этого самого кэша. Что важно, те меры защиты, которые работают против уязвимости Spectre, не работают в случае новой, так как кэш микроопераций находится уровнем ниже тех блоков, которые затрагиваются прошлыми уязвимостями.
Это также создаёт и дополнительную проблему. Суть в том, что теоретический патч, который отключил кэш микроопераций или остановил спекулятивное исполнение команд, крайне негативно сказался бы на производительности, то есть такой вариант защиты попросту бессмысленен. Обнаружившие уязвимость специалисты пока сами не знают, как решить проблему, не пожертвовав огромной долей производительности.
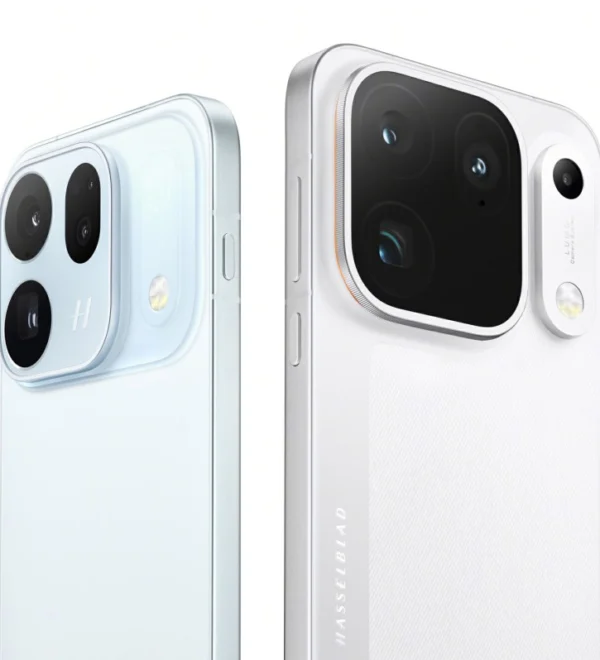 Глобальный запуск Oppo Find X10 и Find X10 Pro с тремя камерами по 200 Мп состоится 21 октября
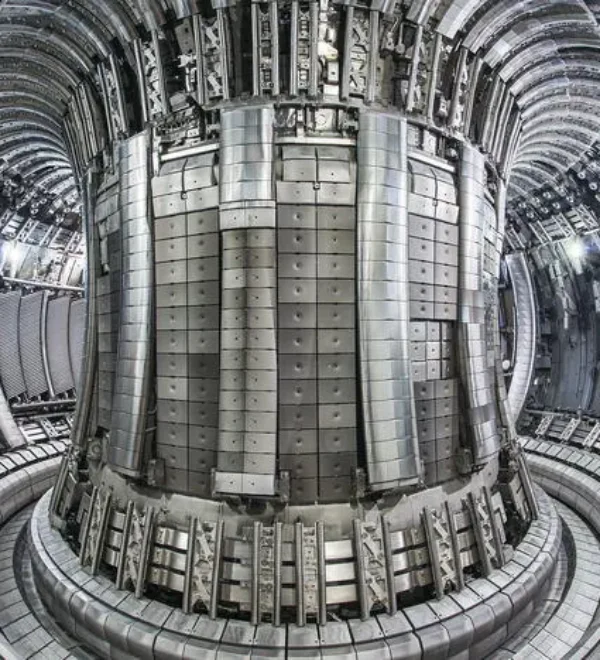 «Росатом» испытал вольфрамовую защиту для термоядерного реактора ITER
 Медицинские системы Томской области перенесли на VMmanager
 В РФ разрабатывают флеш-память со сроком хранения данных в сотни лет
 В Якутии протестируют российский аналог Starlink от «Бюро 1440»: в РФ впервые заключили сделку через отечественный спутник
 RuBackup CGR восстанавливает отдельные объекты ALD Pro без остановки LDAP
 Как внести ПАК в реестр Минцифры в 2026–2027 годах: пошаговая инструкция
 В столице разработали отечественный чип для связи гаджетов