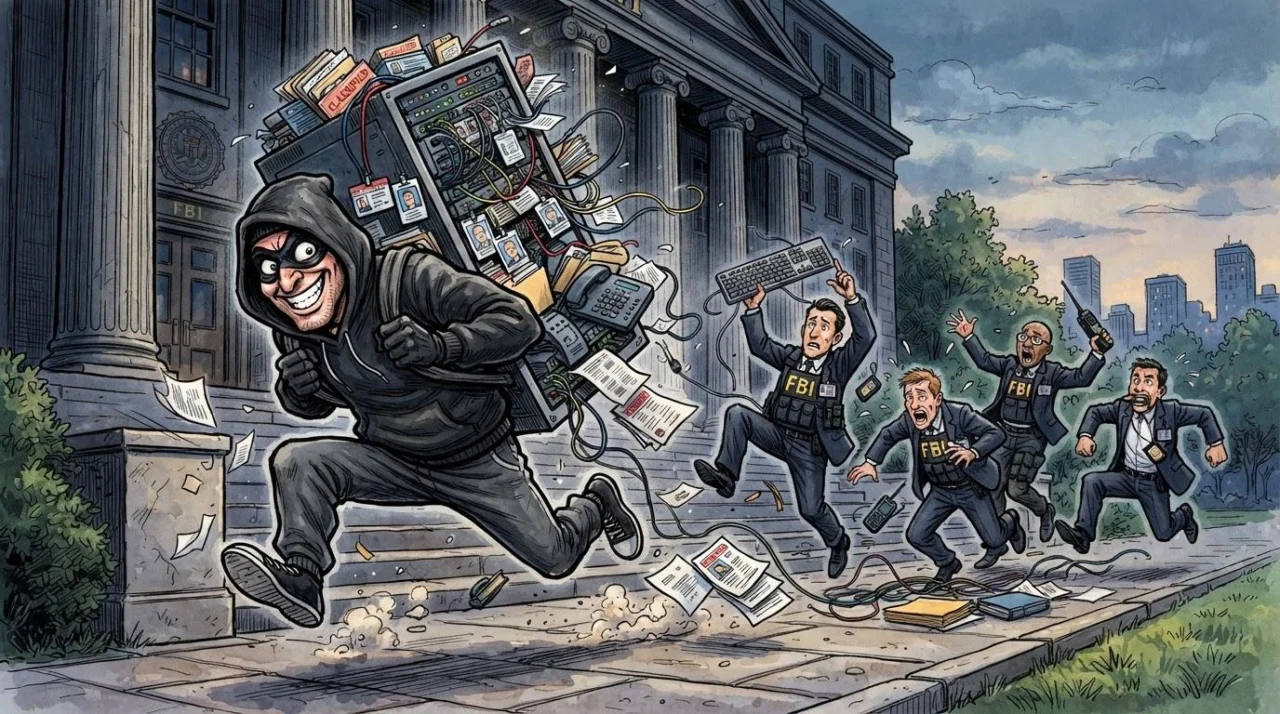
«Мы взломали ФБР»: хакеры похитили базу данных всех сотрудников бюро
Киберпреступное объединение ShinyHunters объявило о компрометации ряда систем, имеющих отношение к Федеральному бюро расследований, и завладении конфиденциальными сведениями о текущих и бывших служащих ведомства, а также о соискателях. Руководство Бюро подтвердило осведомленность об инциденте и инициировало проверку.
«ФБР взломано. В нашем распоряжении находятся досье на каждого сотрудника и претендента на должности в ведомстве», — заявили злоумышленники в интервью изданию 404 Media.
Инсайдер из ShinyHunters уточнил, что хакерам достались персональные данные агентов: ФИО, фактические адреса проживания, телефонные номера, даты рождения и сведения о вторых половинках. По заверениям хакерской группировки, база охватывает абсолютно весь персонал и кандидатов, а суммарный объем скачанной информации оценивается в 2–3 терабайта.
В подтверждение своих слов злоумышленники поделились с репортерами фрагментом базы, включающим досье примерно на пять тысяч человек. Представители 404 Media верифицировали часть записей с помощью специализированных платформ OSINT Industries и Darkside (District 4). Ряд телефонных номеров действительно принадлежал заявленным лицам, а некоторые контакты вывели на сотрудников американского Минюста.
Более того, хакеры совершили атаку на рекрутинговый портал ФБР. На главной странице красовался макет официального предупреждения правоохранителей о блокировке ресурсов, дополненный издевательской фразой: «Этот сайт захвачен ShinyHunters». Вскоре после этого сам карьерный портал и сопутствующий сервис для будущих спецслужбистов перестали функционировать.
В официальном комментарии для 404 Media представители ФБР отметили, что профильные специалисты уже занимаются расследованием киберинцидента, затронувшего ресурс FBIjobs.gov.
Как утверждают сами взломщики, отправной точкой стала эксплуатация уязвимости нулевого дня в программном обеспечении Oracle PeopleSoft. На втором этапе киберпреступники внедрились в инфраструктуру AWS GovCloud, что позволило выкачать терабайты ценной документации.
Масштаб потенциальной утечки вызывает серьезнейшие опасения из-за специфики похищенных сведений. Домашние координаты, личные контакты и данные о близких родственниках сотрудников спецслужб несут прямую угрозу их безопасности — от бытового преследования и давления до вербовки со стороны иностранных разведок.
Обычно ShinyHunters промышляют шантажом, требуя выкуп за неразглашение украденных массивов. Тем не менее на этот раз хакеры уверяют, что преследуют не финансовые цели. Позже группировка выдвинула ультиматум: если ФБР в семидневный срок не отредактирует или не сотрет ранее выпущенный официальный доклад об их противоправной деятельности, последуют новые акции.
Источник: iXBT
Похожие статьи
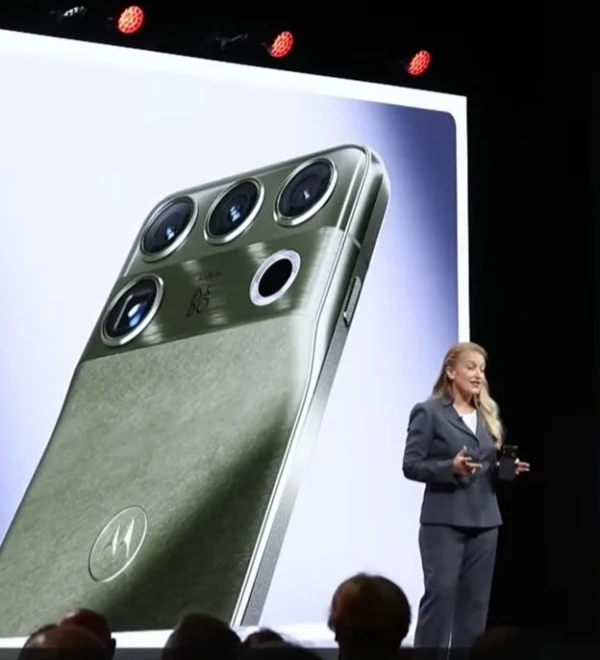 Флагман Motorola Signature 27 с камерой на 200 Мп, чипом Snapdragon 8 Elite Extreme Gen 6 и 7 годами обновлений рассекречен до анонса
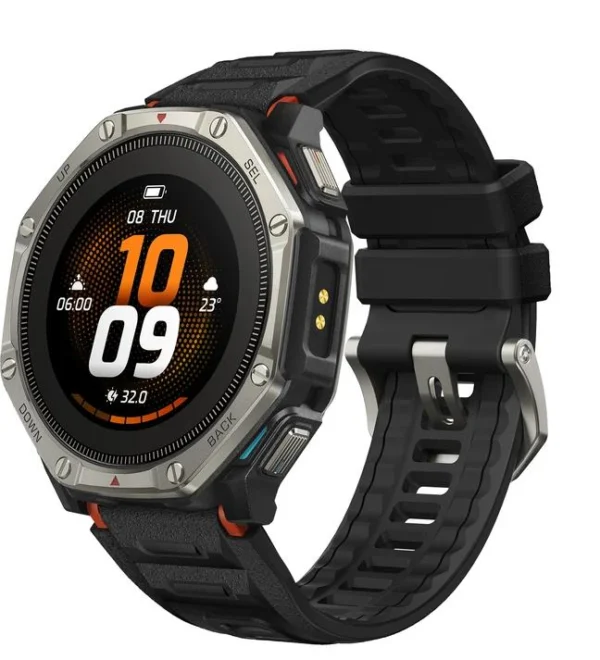 Анонсированы «неубиваемые» смарт-часы Amazfit T-Rex Dual Solar с автономностью до 180 дней и офлайн-навигацией
 Планы рухнули: Samsung скрыла дату глобального выхода One UI 9.0 для линейки Galaxy S26
 Стартапы массово отказываются от стороннего ИИ в пользу собственных моделей из-за падения маржинальности
 Новая сверхкомпактная зарядка Oppo мощностью 80 Вт и размером 3,5 см стоит всего 30 долларов
 Инженеры Asus нашли способ предотвратить плавление разъемов на видеокартах GeForce RTX 50
 Три экрана, три батареи и вес почти 10 кг: представлен неубиваемый монструозный ноутбук Durabook Z14I-DX3
 Rutube поделился летней статистикой: время просмотра видеоуслуги увеличилось