История с хакерской атакой на Nvidia продолжается. Как оказалось, первая партия файлов, опубликованных хакерами, включала сертификаты подписи Nvidia, которые теперь используются для подписи вредоносных программ.
Исследователи безопасности обнаружили, что сертификат подписи, который также был включен первый пакет файлов, теперь используется вредоносными программами. Важно отметить, что срок действия обоих сертификатов, которые стали использовать таким образом, уже истёк, однако Windows позволяет загружать драйверы, подписанные с помощью этих сертификатов, что представляет большую угрозу безопасности для большого количества пользователей.
Усугубляет ситуацию тот факт, что на данный момент нет простого способа предотвратить загрузку ПО, подписанного с помощью этих сертификатов, вместе с операционной системой. Можно разве что вручную задать соответствующие настройки антивирусной системе. Microsoft должна отозвать эти сертификаты в будущем, но это может занять некоторое время.
 «Росатом» испытал первый реактор турецкой АЭС «Аккую» под полуторным давлением
 Спустя 45 лет после запуска начал разрушаться советский аппарат «Метеор-2-7»
 SpaceX купила частоты для Starlink, чтобы превратить его в мобильного оператора США
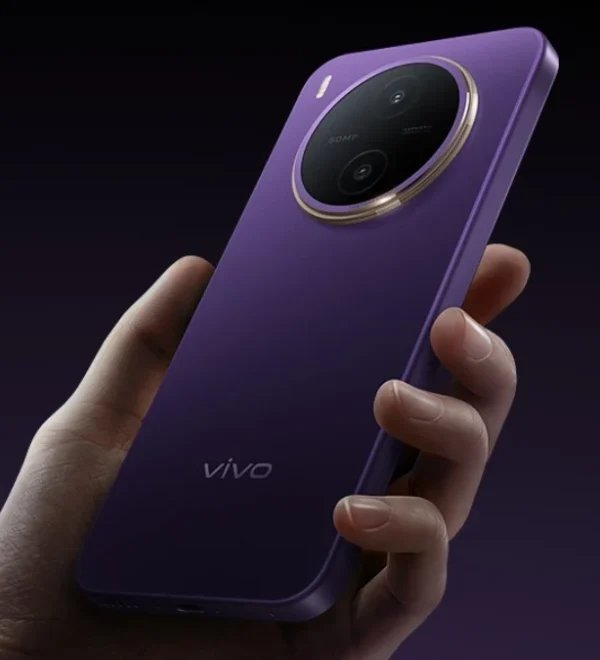 Стартовали продажи Vivo Y600s Pro: батарея на 10 200 мАч, зарядка 90 Вт, экран 120 Гц и камера на 50 Мп
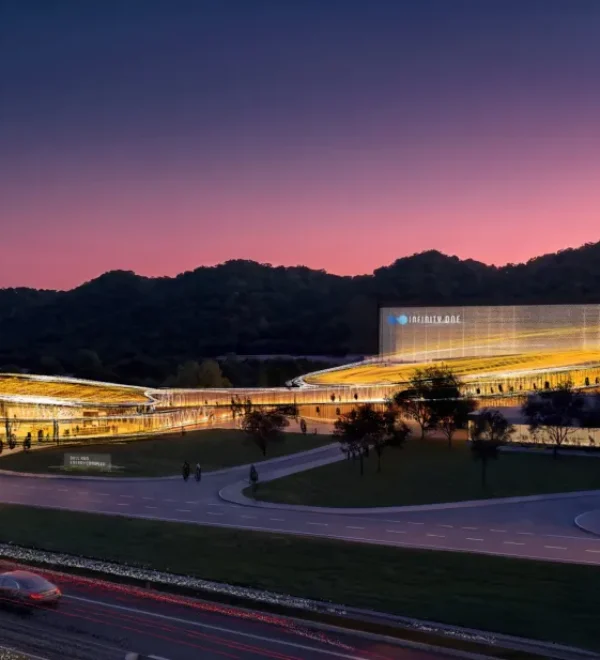 Type One Energy привлекла $200 млн на возведение термоядерной электростанции до 2034 года
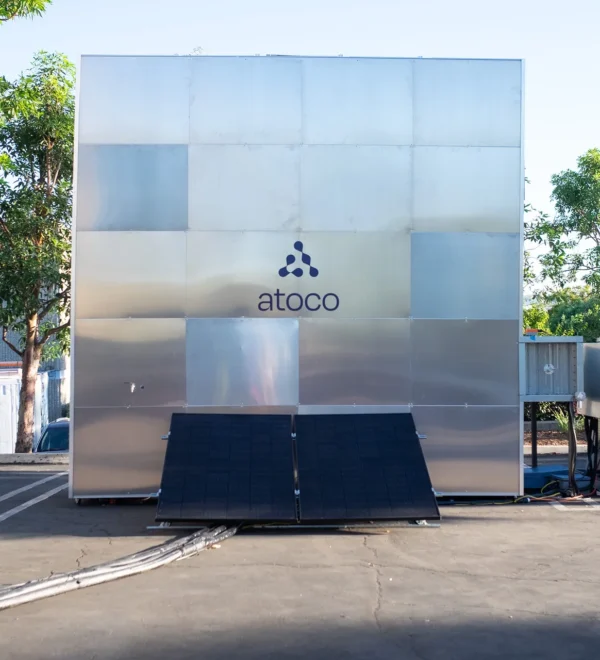 Стартап нобелевского лауреата создал установку для добычи воды из воздуха
 Инфраструктурный тупик: что мешает дальнейшему развитию искусственного интеллекта?
 Гендиректор Intel подтвердил сотрудничество с Маском на фоне переговоров с TSMC