Атакующие использовали групповые политики Windows для вымогательства без шифрования файлов
На Windows-компьютерах производственной организации на Ближнем Востоке появились требования выкупа, хотя файлы на них не были зашифрованы. Атакующие использовали групповые политики Active Directory. Апрельский инцидент разобрала Kaspersky GERT в публикации от 21 сентября 2026 года.
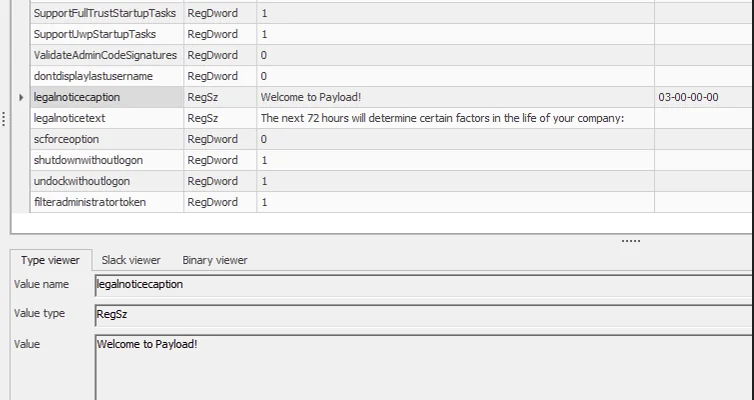
Получив административные права в домене, злоумышленники заменили обои и экран блокировки, добавили сообщение при входе и отключили локальную учётную запись администратора. Отдельная политика выключала брандмауэр Windows. Исследователи также зафиксировали похищение данных.
Отсутствие шифрования относится к исследованным Windows-системам. В том же инциденте специалисты обнаружили вредоносный образец PAYLOAD для ESXi.
Вредоносные настройки могут вернуться из домена
Если восстановить рабочую станцию, оставив изменённые политики в Active Directory, компьютер может получить их повторно. Руководитель РуБэкап Андрей Кузнецов предложил редакции следующие меры для восстановления инфраструктуры:
- Изолировать серверы управления резервным копированием и их учётные записи от основного производственного домена.
- Хранить копии, которые нельзя изменить или удалить даже с правами администратора домена.
- Отслеживать создание и изменение групповых политик и массовое отключение брандмауэра.
- Проверять восстановление контроллеров домена и групповых политик, включая состояние System State.
Параметры требования выкупа в групповой политике PAYLOAD. Скриншот: Kaspersky GERT / Securelist.
Похожие статьи
 Microsoft сократила лимит памяти в облачном хранилище для подписчиков Microsoft 365 Family и Premium
 На Земле началась магнитная буря: россияне любуются полярным сиянием
 Квартальная прибыль Samsung превысит $80 млрд, побив рекорды технологических гигантов
 Умное кольцо Natura Interface для общения с ИИ: стартап представил гаджет для разговоров с голосовым помощником
 Тест Vortex86: обзор самого экзотического x86-процессора в истории
 ИИ создал 105 архитектур нейросетей: лучшая из них почти втрое превзошла Mamba2 по приросту эффективности
 Gigabyte подтвердила выпуск новых процессоров Intel для LGA 1700 в начале следующего года
 Представлена система видеонаблюдения VisionGuard VG-15M6 с возможностью запускать Crysis